Les DAO, c'est quoi : quand le code remplace la direction d'une entreprise
Lire la version audio
L'article sur la blockchain présentait les contrats intelligents comme des programmes capables d'appliquer une règle automatiquement, sans intermédiaire humain. Une DAO pousse cette idée jusqu'à son terme logique : et si les règles de gouvernance d'une organisation entière étaient, elles aussi, inscrites directement dans un contrat intelligent plutôt que dans des statuts juridiques classiques.
Ce qu'est une DAO, concrètement
Une DAO (organisation autonome décentralisée) est une organisation dont les règles de fonctionnement et de décision sont définies par un contrat intelligent publié sur une blockchain, plutôt que par une direction, un conseil d'administration ou des statuts déposés auprès d'une administration. Les décisions ne sont pas prises par une poignée de dirigeants, mais par un vote ouvert aux détenteurs d'un jeton de gouvernance propre à cette DAO, généralement proportionnel à la quantité détenue par chaque participant.
Comment le pouvoir de décision fonctionne
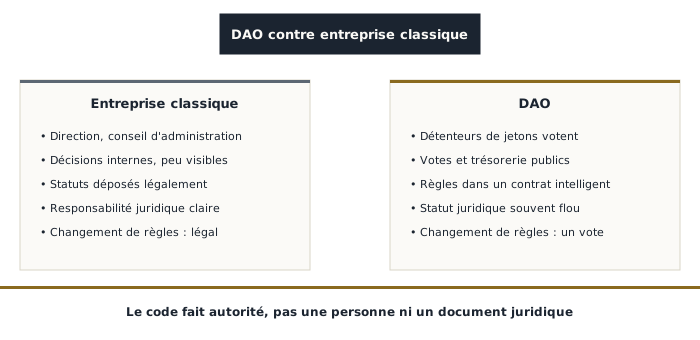
N'importe quel détenteur de jetons de gouvernance peut généralement proposer un changement, une dépense, ou une nouvelle orientation, soumis ensuite à un vote de l'ensemble des détenteurs. Le résultat du vote, et son application concrète (souvent le déblocage d'une somme depuis la trésorerie commune de la DAO), s'exécute automatiquement selon les règles fixées dans le contrat intelligent, sans qu'aucune personne n'ait besoin de valider manuellement la décision une fois le vote conclu. Chaque vote et chaque mouvement de la trésorerie reste visible publiquement sur la blockchain, une transparence rarement atteinte dans une organisation classique, où les délibérations internes restent en général privées.
Le cas fondateur : "The DAO" et le piratage de 2016
L'histoire des DAO commence par un échec spectaculaire, devenu depuis un cas d'école. En 2016, un projet appelé simplement "The DAO" a levé l'équivalent de près de 150 millions de dollars en ether, une somme considérable pour l'époque, avec pour objectif de faire fonctionner un fonds d'investissement entièrement géré par ses membres via des votes. Quelques semaines après son lancement, un attaquant a exploité une faille dans son contrat intelligent, un bug de réentrance qui permettait d'appeler la fonction de retrait plusieurs fois de suite avant que le solde ne soit mis à jour, pour retirer l'équivalent d'environ 60 millions de dollars avant que quiconque ne puisse l'arrêter.
Puisque "le code fait loi" et qu'aucune autorité centrale ne pouvait légalement annuler la transaction, la communauté Ethereum s'est retrouvée face à un choix impossible : accepter la perte comme définitive, ou modifier rétroactivement l'historique de la blockchain elle-même pour annuler le vol, une opération qui contredit directement le principe d'immuabilité déjà expliqué dans l'article sur la blockchain. La seconde option l'a finalement emporté, mais une partie de la communauté a refusé ce choix par principe et a continué sur l'ancienne version de la chaîne, sans le correctif : c'est exactement ce désaccord qui a donné naissance à deux blockchains distinctes, Ethereum et Ethereum Classic, toujours actives séparément aujourd'hui.
Pourquoi "le code fait loi" est à la fois la force et la limite d'une DAO
L'épisode de The DAO illustre parfaitement le compromis au cœur de toute DAO. Qu'aucune direction ne puisse modifier unilatéralement une décision votée est présenté comme un avantage, une garantie contre la corruption ou l'arbitraire d'une poignée de dirigeants. Mais ce même principe signifie qu'un bug dans le contrat intelligent devient, par construction, aussi définitif et incontestable qu'une décision légitime : rien ni personne ne peut intervenir pour corriger une erreur en cours d'exécution, contrairement à une entreprise classique où une décision peut toujours être annulée ou contestée par une autorité humaine identifiable.
Le flou juridique, un vrai point de vigilance
Le statut légal d'une DAO reste, encore aujourd'hui, mal défini dans la plupart des juridictions à travers le monde. Contrairement à une entreprise classique, dont la responsabilité juridique est clairement attribuée à une structure identifiée, la responsabilité de chaque membre d'une DAO en cas de litige ou de dette reste souvent ambiguë, une zone grise que très peu de pays ont, à ce jour, encadrée par une loi spécifique. Rejoindre ou investir dans une DAO mérite d'être considéré avec cette incertitude juridique en tête, distincte du seul risque financier habituel du monde crypto.
Les usages concrets aujourd'hui
- Gouverner les paramètres d'un protocole de finance décentralisée (taux, frais, nouvelles fonctionnalités), les détenteurs de jetons votant les changements techniques
- Gérer une trésorerie commune destinée à financer des projets, un peu comme un fonds d'investissement collectif
- Coordonner une communauté autour d'un objectif partagé, artistique ou caritatif, avec des décisions prises collectivement plutôt que par une poignée d'organisateurs
Les bons réflexes avant de rejoindre ou d'investir dans une DAO
- Vérifier si le contrat intelligent de la DAO a été audité par un cabinet de sécurité indépendant, exactement la même vigilance déjà recommandée pour tout projet crypto récent (voir l'article sur les arnaques crypto)
- Regarder la répartition réelle des jetons de gouvernance : une DAO où une poignée de portefeuilles concentre la majorité des jetons n'est décentralisée que de nom, ces quelques détenteurs pouvant imposer n'importe quelle décision
- Ne pas sous-estimer le flou juridique réel autour de la responsabilité personnelle d'un membre, avant de s'engager financièrement
Une DAO reste, à la base, une idée simple et cohérente : remplacer la confiance envers des dirigeants par la confiance envers un code public et vérifiable. L'histoire de The DAO rappelle simplement qu'un code vérifiable n'est utile que s'il a réellement été vérifié à fond avant d'y confier une somme conséquente.