Aegis Authenticator, l'application de double authentification qui ne synchronise rien vers un cloud
Lire la version audio
L'article sur la double authentification recommandait une application dédiée plutôt que le SMS, plus résistante à l'interception. Ce que cet article ne détaillait pas, c'est que toutes les applications d'authentification ne gèrent pas de la même façon un détail qui compte : où vivent réellement les secrets qui génèrent ces codes.
Le principe : un coffre chiffré, strictement local
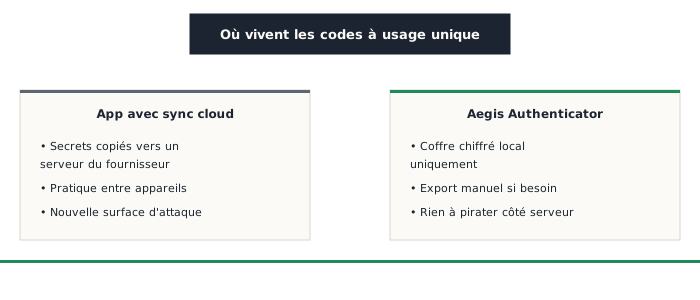
Aegis Authenticator, une application Android gratuite et open source, génère les mêmes codes à usage unique que n'importe quelle application d'authentification standard, à partir d'un secret partagé lors de la configuration initiale avec chaque service. La différence tient à l'endroit où ce secret est conservé : dans un coffre chiffré stocké uniquement sur l'appareil, protégé par un mot de passe ou une empreinte biométrique, sans jamais être copié automatiquement vers un serveur externe.
Pourquoi la synchronisation cloud d'une app 2FA pose une vraie question
Plusieurs grandes applications d'authentification proposent aujourd'hui une sauvegarde ou une synchronisation automatique vers un compte cloud du fournisseur, une fonctionnalité pratique en cas de changement de téléphone, mais qui déplace la question de confiance déjà posée pour d'autres outils sur ce site : ce cloud devient une cible potentielle, et un secret 2FA qui y transite, même chiffré, dépend alors de la sécurité de ce service tiers plutôt que du seul appareil physique. Aegis fait un choix différent, plus proche de celui de KeePassXC : aucune synchronisation automatique, un export chiffré manuel reste possible pour changer d'appareil ou faire une sauvegarde, mais rien ne quitte l'appareil sans une action explicite de son propriétaire.
Ce que ça signifie concrètement
En cas de compromission d'un compte cloud lié à une autre application d'authentification synchronisée, un attaquant obtiendrait potentiellement accès aux secrets qui génèrent les codes de plusieurs comptes en même temps. Avec Aegis, sans cloud à compromettre, ce vecteur d'attaque disparaît simplement : il n'existe rien à voler à distance, seulement l'appareil physique lui-même, déjà protégé par son propre verrouillage.
Points de vigilance
- L'absence de synchronisation automatique signifie qu'un appareil perdu sans export de sauvegarde récent entraîne la perte de l'accès à tous les comptes protégés, la même contrepartie déjà notée pour KeePassXC : faire un export chiffré régulier, et le stocker en lieu sûr, devient une vraie responsabilité
- Aegis reste disponible uniquement sur Android, sans version officielle sur d'autres plateformes
Pour qui
Aegis Authenticator convient à quiconque a déjà compris l'intérêt d'une application d'authentification dédiée plutôt que le SMS, et veut pousser cette logique jusqu'au bout : ne faire confiance à aucun service tiers, pas même pour la simple sauvegarde des secrets qui protègent ses comptes les plus sensibles.