La double authentification, comment ça marche vraiment
Lire la version audio
Un mot de passe volé ne suffit presque plus à accéder à un compte protégé par la double authentification. C'est aujourd'hui l'une des protections les plus efficaces qui existent, et pourtant l'une des moins activées, en grande partie parce que ses différentes formes sont mal comprises.
Le principe : trois catégories de preuve, pas juste deux étapes
La double authentification prouve une identité en combinant deux éléments de nature différente, généralement choisis parmi trois grandes catégories : ce que tu connais (un mot de passe), ce que tu possèdes (un téléphone, une clé physique), ou ce que tu es (une empreinte digitale, un visage). Combiner deux éléments de la même catégorie n'apporte presque rien : un mot de passe suivi d'une question secrète reste deux éléments que tu connais, donc vulnérables à la même faiblesse. La vraie force de la double authentification vient du fait que voler les deux catégories à la fois est beaucoup plus difficile que d'en voler une seule.
Les différentes formes, et ce qui les distingue vraiment
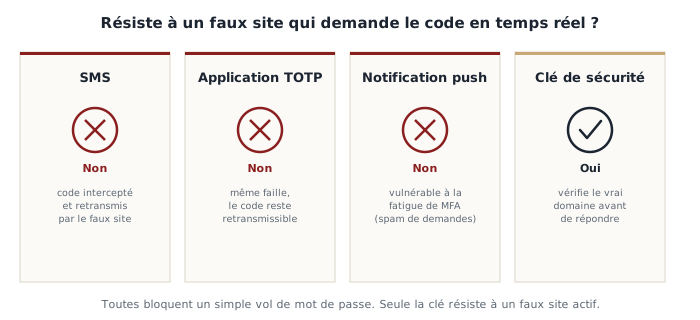
Le code reçu par SMS reste la forme la plus répandue parce qu'elle ne demande aucune application à installer. Elle a toutefois deux faiblesses réelles. La première est le SIM swapping : un attaquant parvient, souvent en manipulant le service client de l'opérateur téléphonique, à transférer le numéro de la victime sur sa propre carte SIM, et reçoit alors ses codes à sa place. La seconde est moins connue mais plus générale : un site de phishing suffisamment bien fait peut demander le mot de passe puis, dans la foulée, demander aussi le code reçu par SMS, et transmettre les deux en temps réel à l'attaquant avant qu'ils n'expirent. Le SMS protège donc contre le vol de mot de passe seul, mais pas contre une attaque de phishing bien exécutée.
Une application d'authentification (comme Google Authenticator ou Authy) génère un code qui change toutes les 30 secondes, calculé localement à partir d'un secret partagé lors de la configuration initiale, sans jamais transiter par un réseau téléphonique. C'est déjà plus sûr que le SMS, puisqu'il n'y a rien à intercepter sur un réseau mobile. Mais le même problème de phishing en temps réel s'applique : un faux site peut tout aussi bien demander ce code généré par l'application et le retransmettre immédiatement à l'attaquant.
Les notifications push (une alerte "Est-ce bien vous qui essayez de vous connecter ?" envoyée directement sur le téléphone) sont pratiques, mais ont fait apparaître une attaque spécifique ces dernières années : la fatigue de MFA. L'attaquant, qui possède déjà le mot de passe, déclenche des dizaines de demandes de connexion d'affilée, en espérant que la victime, agacée ou distraite, finisse par appuyer sur "Accepter" sans réfléchir, juste pour faire cesser les notifications.
La clé de sécurité physique (un petit objet à brancher en USB ou à approcher en NFC, utilisant un standard appelé FIDO2 ou WebAuthn, aussi à la base des "passkeys" de plus en plus proposées) est la seule méthode réellement résistante à un phishing en temps réel. La raison est technique mais importante à comprendre : la clé ne se contente pas de générer un code que l'utilisateur recopie, elle vérifie cryptographiquement que le site auquel elle se connecte est bien le vrai site, à partir de son nom de domaine exact. Sur un faux site de phishing, même parfaitement imité visuellement, la vérification échoue automatiquement, sans que la victime ait quoi que ce soit à remarquer elle-même.
Pourquoi ça bloque quand même la grande majorité des attaques
Même sans clé physique, activer une double authentification par application ou par SMS neutralise l'écrasante majorité des tentatives de connexion frauduleuse, notamment toutes celles basées sur une fuite de données ou une attaque par force brute (voir l'article sur les mots de passe), qui représentent la très grande majorité des cas réels. Le risque de phishing en temps réel décrit plus haut existe, mais reste une attaque plus sophistiquée, moins fréquente qu'un simple test automatisé d'un mot de passe volé.
Ne jamais activer la double authentification sans codes de secours
Au moment d'activer la double authentification sur un compte, une série de codes de secours (souvent une dizaine, à usage unique) est généralement proposée. Ces codes permettent de retrouver l'accès au compte en cas de perte ou de casse du téléphone, sans eux, un téléphone perdu peut suffire à perdre définitivement l'accès à un compte. Il faut les noter et les conserver dans un endroit sûr, séparé du téléphone lui-même, par exemple sur papier ou dans un gestionnaire de mots de passe.
Où l'activer en priorité
- La boîte mail, puisqu'elle permet souvent de réinitialiser tous les autres mots de passe
- Le gestionnaire de mots de passe, s'il y en a un
- Les réseaux sociaux
- Les comptes bancaires et de paiement en ligne
Configurer la double authentification prend rarement plus de deux minutes par compte. Le temps perdu en cas de piratage, lui, se compte en heures, parfois en jours. Et même une forme imparfaite, comme le SMS, reste très largement préférable à l'absence totale de double authentification.