Le SIM swapping, comment on vole ton numéro sans jamais toucher ton téléphone
Lire la version audio
L'article sur la double authentification mentionnait le SIM swapping comme l'une des faiblesses du code reçu par SMS, sans détailler le mécanisme. Cette attaque mérite pourtant sa propre explication : contrairement à la plupart des menaces déjà couvertes sur ce site, elle ne cible jamais directement l'appareil de la victime.
Le principe : voler un numéro, pas un appareil
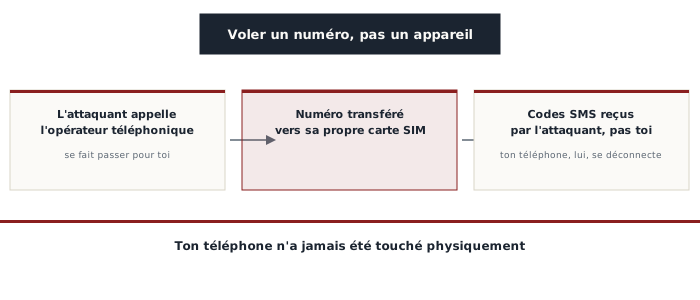
Le SIM swapping consiste à transférer un numéro de téléphone vers une carte SIM contrôlée par l'attaquant, en convainquant le service client de l'opérateur téléphonique qu'il s'agit bien du titulaire légitime du numéro. Cette démarche s'appuie généralement sur des informations personnelles collectées à l'avance, souvent issues d'une fuite de données antérieure ou de réseaux sociaux (voir l'article dédié), suffisantes pour passer les questions de vérification d'identité posées par l'opérateur.
Ce que l'attaquant obtient une fois le transfert fait
Une fois le numéro transféré, chaque appel et chaque SMS destiné à la victime arrive directement chez l'attaquant, y compris les codes de double authentification envoyés par SMS. Le téléphone de la victime, lui, perd immédiatement toute connexion au réseau mobile, un signal concret mais souvent mal interprété sur le moment. Avec ce numéro en main, l'attaquant peut alors réinitialiser des mots de passe sur des comptes qui utilisent le téléphone comme méthode de récupération, ou valider une double authentification par SMS censée protéger un compte pourtant correctement sécurisé par ailleurs.
Pourquoi ça touche même des gens prudents
La plupart des attaques déjà décrites sur ce site ciblent directement une décision de la victime : cliquer sur un lien, répondre à un appel, entrer un mot de passe. Le SIM swapping fonctionne différemment : la manipulation d'ingénierie sociale (voir l'article dédié) vise le service client de l'opérateur téléphonique, pas la victime elle-même, qui peut ainsi se faire voler son numéro sans avoir commis la moindre erreur de son côté. C'est cette caractéristique qui rend l'attaque particulièrement frustrante à prévenir uniquement par sa propre vigilance.
Comment détecter un swap en cours ou déjà fait
- Une perte soudaine et inexpliquée de réseau mobile, sans coupure connue chez l'opérateur
- Une notification de l'opérateur confirmant un changement de carte SIM jamais demandé
- L'impossibilité soudaine de se connecter à un compte qui utilise normalement une vérification par téléphone
Les bons réflexes
- Éviter, quand c'est possible, de dépendre du SMS pour la double authentification sur les comptes les plus sensibles, en préférant une application dédiée ou une clé de sécurité physique (voir l'article sur la double authentification pour les différences réelles entre ces méthodes)
- Activer, si l'opérateur le propose, un code ou une phrase de sécurité supplémentaire exigée avant tout changement sur la ligne
- Réagir immédiatement en cas de perte de réseau inexpliquée, en contactant l'opérateur par un canal indépendant, plutôt que de supposer une simple panne passagère
- Limiter les informations personnelles partagées publiquement, une matière première directe pour ce type d'attaque
Le SIM swapping rappelle qu'une protection ne dépend pas seulement de ses propres réflexes : elle dépend aussi de la solidité des procédures de vérification d'un tiers, ici l'opérateur téléphonique, sur lequel la victime n'a elle-même aucun contrôle direct.