L'ingénierie sociale : quand l'attaque vise la personne, pas la machine
Lire la version audio
Un système parfaitement sécurisé sur le plan technique peut tomber en quelques minutes, sans qu'aucune faille logicielle ne soit exploitée. Il suffit qu'une personne, à l'intérieur, soit convaincue d'ouvrir elle-même la porte. C'est le principe de l'ingénierie sociale : au lieu d'attaquer un ordinateur, on attaque la personne qui l'utilise.
Qu'est-ce que l'ingénierie sociale, au juste
L'ingénierie sociale regroupe l'ensemble des techniques qui manipulent une personne pour lui faire faire quelque chose qu'elle n'aurait jamais fait après y avoir réfléchi calmement : révéler un mot de passe, cliquer sur un lien, brancher une clé USB inconnue, laisser entrer un inconnu dans un bâtiment sécurisé, ou virer de l'argent vers un compte qu'elle ne connaît pas. Le phishing (voir l'article dédié) en est la forme la plus connue, mais ce n'est qu'une technique parmi plusieurs qui relèvent de cette même famille. Toutes partagent le même principe de départ : il est souvent bien plus rapide et bien plus discret de manipuler une personne que de contourner un pare-feu ou de trouver une faille logicielle inconnue.
Cette différence a une conséquence directe : aucune mise à jour, aucun antivirus, aucun pare-feu ne protège contre l'ingénierie sociale, puisque rien de tout ça ne s'attaque à un système informatique. La seule protection efficace passe par la personne elle-même, et par les réflexes qu'elle a pris l'habitude d'appliquer, indépendamment de sa compétence technique par ailleurs.
Les leviers psychologiques que ça exploite
Les techniques d'ingénierie sociale reposent presque toutes sur un petit nombre de leviers psychologiques, bien documentés en sociologie et en marketing bien avant d'être appliqués à la sécurité informatique.
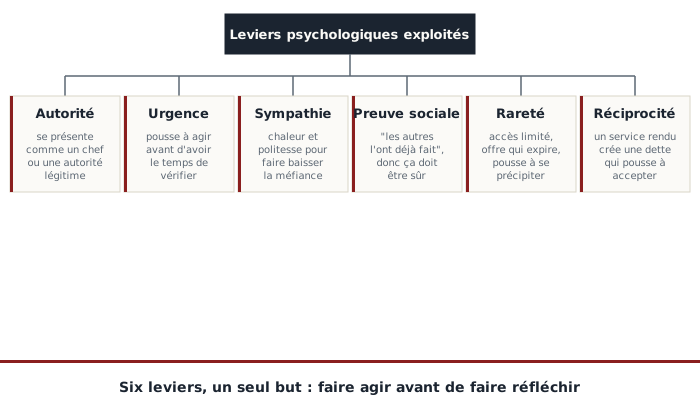
- L'autorité : un message ou un appel qui se présente comme venant d'un supérieur, d'un policier ou du support technique officiel pousse à obéir sans remettre en question, par réflexe hiérarchique.
- L'urgence : "ce compte sera fermé dans 24 heures", "cette offre expire dans 10 minutes". L'urgence empêche de prendre le temps de vérifier, qui reste la meilleure défense contre presque toutes ces techniques.
- La sympathie : un attaquant chaleureux, poli, qui fait des efforts de conversation avant de demander quoi que ce soit, obtient beaucoup plus facilement une faveur qu'un message froid et direct.
- La preuve sociale : "tous tes collègues ont déjà rempli ce formulaire" pousse à suivre le mouvement sans vérifier soi-même.
- La rareté : présenter un accès ou une information comme exceptionnel, réservé, limité dans le temps, pousse à agir avant de réfléchir.
- La réciprocité : rendre un petit service, réel ou apparent, avant de demander quelque chose en retour, crée un sentiment de dette qui pousse à accepter.
Aucun de ces leviers n'est propre à l'informatique. Ce sont des mécanismes sociaux ordinaires, qui fonctionnent tous les jours dans des contextes parfaitement légitimes, la vente, la négociation, la politesse de tous les jours. L'ingénierie sociale ne fait que les détourner vers un objectif malveillant.
Le pretexting, construire un personnage crédible
Le pretexting consiste à inventer un scénario complet et crédible pour justifier une demande, plutôt que d'espérer qu'un message générique suffise à convaincre. Un attaquant peut par exemple appeler le service comptabilité d'une entreprise en se faisant passer pour un fournisseur habituel, avec le bon nom de contact et la bonne référence de facture, glanés au préalable sur un réseau professionnel ou dans une fuite de données antérieure, pour demander un changement de coordonnées bancaires sur le prochain virement.
Contrairement au phishing envoyé en masse à des milliers de destinataires, le pretexting demande une vraie préparation : étudier l'organigramme d'une entreprise, ses fournisseurs habituels, le vocabulaire interne utilisé au quotidien. Cette préparation rend l'histoire d'autant plus convaincante qu'elle contient des détails exacts qu'un message générique n'aurait jamais. C'est exactement la même logique que le spear phishing décrit dans l'article sur le phishing, appliquée cette fois à un appel téléphonique ou à une rencontre en personne plutôt qu'à un email.
L'appâtage, ou pourquoi une clé USB trouvée par terre ne doit jamais être branchée
L'appâtage (baiting) mise sur la curiosité plutôt que sur l'urgence ou l'autorité. La version la plus documentée consiste à abandonner volontairement des clés USB infectées dans un parking, un hall d'entrée ou une salle de pause d'une entreprise ciblée, parfois avec une étiquette pensée pour maximiser les chances qu'elle soit branchée, comme "Salaires 2026" ou "Photos confidentielles". Des expériences menées sur ce type de scénario montrent qu'une proportion importante des clés abandonnées de cette façon finit par être branchée sur un ordinateur professionnel, souvent en l'espace de quelques heures.
Une clé USB piégée n'a besoin d'aucune action supplémentaire de la victime au-delà du simple branchement pour installer un cheval de Troie ou ouvrir un accès distant (voir l'article sur les malwares pour le détail de ce que ce type de logiciel peut ensuite faire une fois installé). La règle la plus sûre reste de ne jamais brancher un support de stockage trouvé ou reçu d'une source inconnue, même par simple curiosité, "juste pour voir ce qu'il y a dessus", et de le signaler plutôt au service informatique s'il en existe un.
Le talonnage, l'ingénierie sociale qui se joue en personne
Le talonnage (tailgating, parfois appelé piggybacking) consiste à suivre physiquement une personne autorisée à travers une porte sécurisée par badge, sans avoir soi-même le droit d'y entrer. La technique la plus simple reste souvent la plus efficace : porter des cartons visiblement lourds, ou simplement marcher d'un pas assuré juste derrière quelqu'un qui vient de badger, en comptant sur la politesse naturelle qui pousse à tenir la porte plutôt qu'à la refermer sur un inconnu. Un uniforme d'agent de maintenance, un badge visiteur visible mais jamais vérifié en détail, ou simplement un air pressé suffisent souvent à désamorcer toute méfiance.
Une fois à l'intérieur, un attaquant qui a réussi un talonnage peut brancher un appareil directement sur le réseau interne, accéder à un poste laissé ouvert, ou simplement observer et photographier des informations sensibles laissées visibles sur un bureau ou un écran. C'est une des raisons pour lesquelles les entreprises qui prennent la sécurité au sérieux forment leur personnel à ne jamais tenir une porte sécurisée à quelqu'un qu'elles ne reconnaissent pas personnellement, même au prix d'un moment socialement inconfortable.
Pourquoi ça marche même sur des gens prudents
L'ingénierie sociale ne cible pas l'incompétence technique, elle cible des réflexes sociaux parfaitement normaux : la politesse, la confiance envers une autorité apparente, l'envie d'aider un collègue en difficulté, la peur de rater quelque chose d'important. Une personne peut connaître parfaitement les risques du phishing sur le papier, et rester vulnérable à un appel téléphonique bien construit un jour où elle est pressée, fatiguée, ou simplement prise de court par une situation qui sort de l'ordinaire.
C'est précisément pour cette raison que la meilleure défense n'est pas de "faire plus attention" en général, une intention trop vague pour être fiable dans l'instant, mais d'appliquer des réflexes concrets et systématiques, toujours les mêmes, indépendamment de l'état de fatigue ou de stress du moment.
Comment se protéger, en pratique
- Vérifier toute demande sensible (changement de coordonnées bancaires, demande d'accès, mot de passe) par un canal indépendant de celui utilisé pour la demande elle-même : rappeler un numéro connu à l'avance, jamais celui donné par l'appelant.
- Ne jamais brancher un support de stockage trouvé ou reçu d'une source non vérifiée.
- Ne jamais tenir une porte sécurisée à quelqu'un qui n'est pas personnellement reconnu, même si ça semble impoli sur le moment.
- Se méfier particulièrement de toute demande urgente, qu'elle arrive par email, par téléphone ou en personne : l'urgence est le levier le plus systématiquement utilisé, dans presque toutes les variantes vues plus haut.
- Limiter les informations personnelles ou professionnelles partagées publiquement, qui servent directement de matière première au pretexting et au spear phishing.
- Se rappeler qu'aucun service légitime, banque, support technique ou administration, ne demande jamais un mot de passe complet ou un code de double authentification par téléphone ou par email (voir l'article sur la double authentification pour comprendre pourquoi ce code en particulier ne doit jamais être partagé, même avec quelqu'un qui semble légitime).
L'ingénierie sociale n'a pas vraiment de solution technique, parce qu'elle ne s'attaque pas à la technique. Ralentir avant d'agir, vérifier par un canal indépendant, et accepter qu'un moment socialement inconfortable vaut mieux qu'une porte ouverte à la mauvaise personne, restent, encore aujourd'hui, les seules protections qui fonctionnent réellement contre la manipulation.