Le pare-feu : à quoi ça sert et comment il filtre le trafic
Lire la version audio
Le pare-feu (firewall) est l'un des plus anciens outils de sécurité informatique, présent sur pratiquement tous les appareils et toutes les box internet, souvent sans que personne n'y prête vraiment attention. Voici ce qu'il fait concrètement, et où s'arrête sa protection.
Ce qu'un pare-feu fait concrètement
Un pare-feu examine chaque connexion réseau qui entre ou sort d'un appareil, et décide de la laisser passer ou de la bloquer, selon un ensemble de règles définies à l'avance. Chaque connexion est identifiée par plusieurs informations : l'adresse IP source et destination (voir l'article sur les adresses IP), le port utilisé (un numéro qui identifie le type de service, comme le port 443 pour la navigation web sécurisée), et le protocole de transport. Le pare-feu compare ces informations à ses règles, sans avoir besoin de comprendre le contenu réel de la connexion.
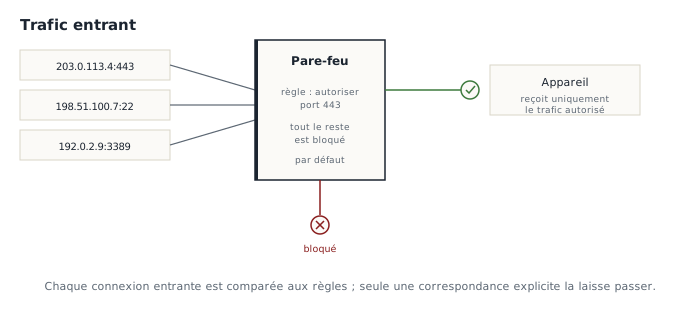
L'image la plus proche de son fonctionnement réel est celle d'un contrôle d'accès à l'entrée d'un bâtiment : chaque visiteur est vérifié selon une liste de critères, pas fouillé en détail. Un pare-feu ne lit pas le contenu des messages échangés, contrairement à un antivirus qui inspecte les fichiers eux-mêmes (voir l'article sur les malwares) : il se contente de décider qui a le droit de frapper à la porte.
Pare-feu matériel et pare-feu logiciel
Deux pare-feu différents protègent généralement un même appareil en même temps, à deux niveaux distincts. Le pare-feu de la box internet ou du routeur filtre le trafic avant même qu'il n'atteigne le réseau local : c'est la première ligne de défense, celle qui protège l'ensemble des appareils connectés au même Wi-Fi. Le pare-feu logiciel, intégré au système d'exploitation (le Pare-feu Windows Defender, ou son équivalent sur macOS et Linux), filtre en plus le trafic propre à cet appareil précis, y compris entre applications installées dessus.
Cette double couche a un intérêt réel : un appareil qui rejoint un réseau non sécurisé, en dehors du domicile, perd la protection du pare-feu du routeur habituel, mais garde son propre pare-feu logiciel actif. C'est une raison de plus, à côté du chiffrement, pour laquelle désactiver le pare-feu de son appareil n'est jamais anodin, même brièvement, même pour tester quelque chose.
Comment il décide, concrètement
La plupart des pare-feu modernes vont plus loin qu'une simple liste statique de règles : ils pratiquent ce qu'on appelle une inspection avec état (stateful inspection). Plutôt que de juger chaque paquet de données isolément, le pare-feu retient qu'une connexion sortante a été initiée par l'appareil lui-même, par exemple l'ouverture d'un site web, et autorise automatiquement les réponses qui reviennent dans le cadre de cette même connexion. Une connexion qui arrive sans avoir été demandée au préalable, en revanche, est traitée comme une tentative extérieure et évaluée selon les règles générales, presque toujours bloquée par défaut si rien ne l'autorise explicitement.
C'est ce mécanisme qui permet de naviguer normalement sur internet, en recevant en permanence des données non sollicitées à l'origine (le contenu des pages, les images, les vidéos) sans qu'aucune de ces connexions n'ait besoin d'être autorisée une par une : elles sont toutes des réponses à quelque chose que l'appareil a lui-même demandé.
Ce qu'il ne protège pas
- Il ne protège pas contre le phishing, qui repose sur la manipulation d'une personne, pas sur une connexion réseau à filtrer (voir l'article dédié)
- Il ne protège pas contre un logiciel malveillant déjà présent sur l'appareil s'il communique via une connexion autorisée, par exemple en se faisant passer pour du trafic web normal
- Il ne remplace pas un antivirus, qui inspecte le contenu des fichiers eux-mêmes plutôt que la circulation du trafic réseau
- Il ne protège pas une donnée en transit contre l'interception sur un réseau non fiable, un rôle que joue plutôt le chiffrement ou un VPN (voir l'article dédié)
Un pare-feu correctement configuré réduit la surface d'attaque disponible ; il ne rend pas un appareil invulnérable à tout le reste.
Le piège des ports ouverts
Certains usages, comme héberger un serveur de jeu ou accéder à distance à un appareil personnel, demandent d'ouvrir volontairement un port précis dans le pare-feu, une opération souvent appelée redirection de port (port forwarding) au niveau du routeur. Ouvrir un port revient littéralement à percer un trou permanent dans cette première ligne de défense, pour un service précis, en direction d'un appareil précis du réseau local.
Le risque n'est pas théorique : un service exposé de cette façon devient directement accessible depuis l'extérieur, et donc directement scannable par n'importe qui sur internet, y compris des outils automatisés qui parcourent en permanence des plages entières d'adresses IP à la recherche de ports ouverts mal sécurisés. Un port ouvert pour un service qui n'a jamais été mis à jour, ou protégé par un mot de passe faible (voir l'article sur les mots de passe), transforme une simple redirection pratique en point d'entrée exploitable. La règle la plus sûre reste de ne jamais ouvrir un port sans savoir précisément quel service l'utilise, et de le refermer dès qu'il n'est plus nécessaire.
Le pare-feu reste l'une des protections les plus anciennes et les plus silencieuses d'un appareil connecté : il ne demande presque jamais d'intervention une fois bien configuré, mais chaque règle ajoutée ou chaque port ouvert sans réflexion en réduit d'autant l'efficacité.