Virus, ver, cheval de Troie, ransomware : les types de malwares expliqués
Lire la version audio
Dans le langage courant, "virus" désigne presque n'importe quel logiciel malveillant. En réalité, chaque famille se comporte différemment, se propage différemment, et ne se combat pas exactement de la même façon. Connaître ces différences aide à comprendre ce qu'on lit réellement dans une alerte de sécurité ou un article d'actualité.
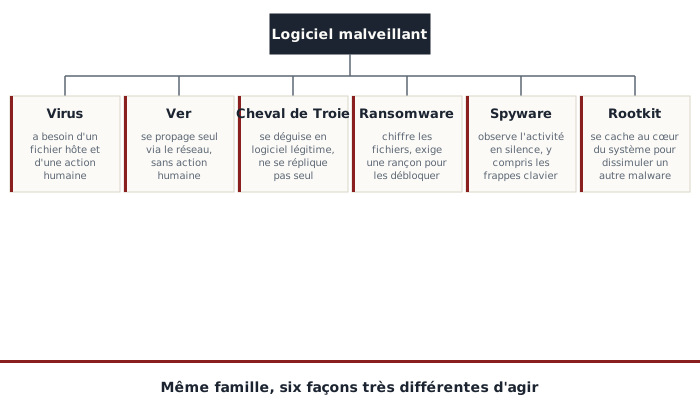
Virus et ver : deux façons différentes de se propager seul
Un virus est un programme qui s'attache à un fichier ou un logiciel existant, un peu comme un vrai virus a besoin d'une cellule hôte. Il reste inactif tant que ce fichier n'est pas ouvert ou exécuté par quelqu'un. C'est cette action humaine, ouvrir le fichier infecté, qui déclenche sa propagation vers d'autres fichiers de la machine, puis potentiellement vers d'autres machines si le fichier est partagé.
Un ver fonctionne différemment, même si le mot est souvent confondu avec virus. Un ver n'a besoin d'aucun fichier hôte ni d'aucune action humaine pour se propager : il exploite directement une faille de sécurité dans un logiciel ou un système pour se copier lui-même d'une machine à l'autre à travers un réseau, de façon totalement autonome. C'est ce qui rend les vers particulièrement redoutables à grande échelle : une machine vulnérable et connectée suffit, sans qu'aucun utilisateur n'ait besoin de cliquer sur quoi que ce soit.
Le cheval de Troie, le malware qui ment sur sa propre nature
Un cheval de Troie se présente comme un logiciel légitime et utile, souvent un jeu piraté gratuit, un outil de retouche photo, ou une fausse mise à jour, pour convaincre la victime de l'installer elle-même. Contrairement au virus ou au ver, il ne se réplique pas tout seul : toute sa stratégie repose sur la tromperie initiale, pas sur la propagation automatique. Une fois installé, il peut ouvrir un accès distant à la machine, voler des données, ou servir de point d'entrée pour installer d'autres malwares ensuite.
C'est l'une des méthodes de livraison les plus courantes pour du phishing par pièce jointe (voir l'article sur le phishing) : un fichier joint présenté comme une facture ou un document urgent est en réalité un cheval de Troie, et l'ouvrir revient à l'installer soi-même en toute confiance.
Le ransomware, la menace la plus coûteuse aujourd'hui
Un ransomware chiffre les fichiers de la victime, les rendant illisibles, puis exige le paiement d'une rançon en échange de la clé de déchiffrement. C'est aujourd'hui l'une des menaces les plus rentables pour les attaquants, autant contre des particuliers que contre des entreprises entières.
Une évolution plus récente, appelée double extorsion, ajoute une seconde pression : avant même de chiffrer les fichiers, l'attaquant en copie une partie, et menace de les publier publiquement si la rançon n'est pas payée, en plus de les garder chiffrés. Cette tactique contourne une défense pourtant efficace contre le chiffrement seul : avoir une sauvegarde récente ne protège plus contre la menace de fuite, seulement contre la perte des fichiers. Payer la rançon ne garantit d'ailleurs ni la récupération des fichiers, ni que les données volées ne seront pas quand même publiées. La meilleure protection reste une sauvegarde régulière, conservée hors ligne, combinée à une vigilance sur ce qui est ouvert et exécuté.
Spyware et keylogger, les menaces silencieuses
Un spyware, ou logiciel espion, observe l'activité de l'utilisateur sans se faire remarquer : historique de navigation, habitudes, parfois accès à la caméra ou au microphone. Les données collectées sont ensuite revendues ou utilisées pour d'autres attaques.
Le keylogger est une forme précise de spyware, dédiée à l'enregistrement de chaque frappe au clavier, y compris les mots de passe tapés en toute confiance sur un site pourtant légitime. C'est l'une des rares méthodes capables de contourner un mot de passe pourtant solide et jamais réutilisé (voir l'article sur les mots de passe) : peu importe la qualité du mot de passe si sa saisie elle-même est enregistrée en direct.
Le rootkit, la menace qui se cache dans le système
Un rootkit ne vole rien et n'espionne rien par lui-même : son unique rôle est de dissimuler la présence d'un autre malware, ou d'un accès non autorisé, en s'intégrant très profondément dans le système d'exploitation. Il peut par exemple masquer un fichier ou un processus malveillant aux yeux d'un antivirus classique, en interceptant les informations que le système renvoie normalement de façon fiable.
C'est ce qui rend un rootkit particulièrement difficile à détecter et à retirer : les outils habituels de nettoyage se fient à des informations que le rootkit lui-même a faussées. Dans les cas les plus sérieux, une réinstallation complète du système reste la seule solution vraiment fiable.
Comment ces programmes s'installent, en pratique
- Une pièce jointe piégée dans un email, souvent présentée comme une facture ou un document urgent
- Un logiciel téléchargé en dehors des sources officielles, notamment les versions piratées ou "craquées"
- Une clé USB infectée branchée sur la machine
- Une faille non corrigée dans un système ou un logiciel resté sans mise à jour, la voie d'entrée typique d'un ver
- Une fausse publicité qui déclenche un téléchargement automatique
Comment se protéger sans être expert
- Garder son système d'exploitation et ses logiciels à jour, en particulier pour se protéger des vers qui exploitent des failles connues et déjà corrigées par un correctif disponible
- Télécharger uniquement depuis les sources officielles, jamais de version piratée d'un logiciel payant
- Avoir un antivirus actif : celui inclus par défaut sur Windows ou macOS suffit dans la grande majorité des cas
- Faire des sauvegardes régulières, idéalement hors ligne, la protection la plus fiable contre un ransomware
- Se méfier de tout logiciel gratuit qui promet une fonctionnalité normalement payante ailleurs
Aucune de ces familles n'exige d'être un expert pour s'en protéger correctement. La plupart des infections passent par une poignée d'habitudes simples à corriger, pas par une faille impossible à anticiper.