Les mises à jour logicielles : pourquoi il ne faut jamais les repousser
Lire la version audio
Une notification de mise à jour arrive presque toujours au mauvais moment, en plein milieu d'autre chose, et "Rappeler plus tard" devient le réflexe le plus naturel du monde. C'est pourtant l'un des gestes de sécurité les plus efficaces qui existent, pour une raison précise que peu de monde connaît vraiment.
Ce qu'une mise à jour de sécurité corrige réellement
Une faille de sécurité dans un logiciel existe généralement bien avant d'être découverte. Tant qu'elle reste inconnue de l'éditeur, elle ne représente un danger que pour les rares personnes capables de la trouver elles-mêmes, un travail long et coûteux qui limite fortement le nombre d'attaquants concernés. Le moment où l'éditeur publie un correctif change complètement la situation : l'avis de sécurité qui accompagne presque toujours ce correctif explique, au moins dans ses grandes lignes, quelle faille a été corrigée et parfois comment elle fonctionne. Cette faille, jusque-là difficile à trouver, devient d'un coup documentée publiquement.
À partir de cet instant, exploiter la faille ne demande plus de la découvrir soi-même, seulement de cibler quiconque n'a pas encore installé le correctif. C'est exactement ce mécanisme qui permet à un ver de se propager tout seul sur un grand nombre de machines (voir l'article sur les malwares) : il suffit qu'une faille corrigée reste non appliquée sur suffisamment d'appareils pour qu'une attaque automatisée en profite à grande échelle, sans avoir besoin de viser qui que ce soit en particulier.
Le zero-day, la faille que personne ne peut encore corriger
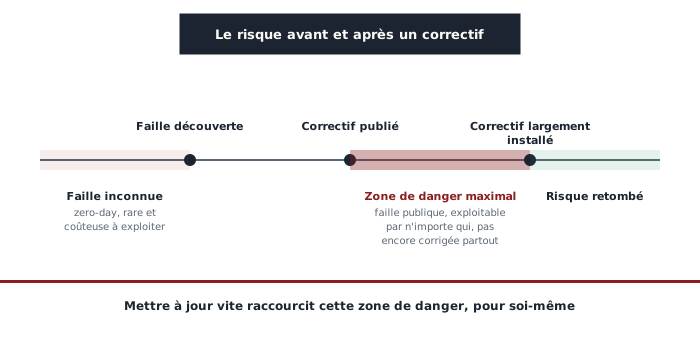
Une faille encore inconnue de l'éditeur, et donc pour laquelle aucun correctif n'existe, s'appelle un zero-day (littéralement "jour zéro", puisque l'éditeur a eu zéro jour pour réagir avant qu'elle ne soit exploitée). Ces failles ont une valeur réelle sur certains marchés, précisément parce qu'elles ne fonctionnent que jusqu'à leur découverte : une fois trouvées et corrigées, leur utilité s'effondre d'un coup pour l'attaquant qui les détenait. C'est cette rareté et cette durée de vie limitée qui expliquent pourquoi un zero-day reste réservé à des cibles à forte valeur (grandes entreprises, gouvernements), plutôt qu'utilisé au hasard contre n'importe qui.
Pourquoi tant de piratages exploitent des failles déjà corrigées
Une bonne partie des attaques qui réussissent dans le monde réel n'exploitent pas un zero-day sophistiqué, mais une faille déjà connue et déjà corrigée depuis longtemps, simplement parce qu'une quantité importante d'appareils dans le monde reste en retard sur ses mises à jour, parfois de plusieurs mois ou années. Pour un attaquant, cibler une faille déjà documentée publiquement coûte beaucoup moins cher que d'en chercher une nouvelle soi-même : il suffit de scanner internet à la recherche d'appareils qui répondent encore comme une version non corrigée. C'est une différence importante avec l'image généralement associée au piratage informatique, souvent imaginé comme une prouesse technique inédite, alors que l'écrasante majorité des cas réels ressemble davantage à profiter d'une porte restée ouverte après que tout le monde sait qu'elle devrait être fermée.
Les mises à jour automatiques, pourquoi les laisser faire
Laisser une mise à jour de sécurité en attente, même quelques jours, prolonge d'autant la fenêtre pendant laquelle un appareil reste exposé à une faille désormais publique. Les mises à jour automatiques existent justement pour retirer ce délai de la décision humaine, systématiquement plus lente et plus sujette à la procrastination qu'un système programmé pour agir seul.
L'hésitation la plus courante face aux mises à jour automatiques reste la peur d'une mise à jour ratée, qui casserait quelque chose qui fonctionnait auparavant, une crainte qui n'est pas complètement infondée : ça arrive, rarement, mais ça arrive. C'est pour cette raison que la plupart des grands éditeurs déploient leurs mises à jour progressivement plutôt que d'un coup à tout le monde en même temps, ce qui permet de repérer un problème sur un petit groupe d'appareils avant qu'il ne touche tout le monde. Le risque réel que fait courir une mise à jour de sécurité repoussée reste, dans l'écrasante majorité des cas, largement supérieur au risque, plus rare, d'un bug introduit par la mise à jour elle-même.
Le cas particulier du matériel en fin de vie
Un appareil ou un système d'exploitation arrivé en fin de vie ne reçoit plus aucun correctif de sécurité, quelle que soit la fréquence à laquelle son propriétaire vérifie manuellement les mises à jour disponibles. Toute nouvelle faille découverte après cette date ne sera, par définition, jamais corrigée sur cet appareil précis, puisque l'éditeur a officiellement arrêté d'y consacrer des ressources. C'est un risque en augmentation réelle : un vieux téléphone Android encore utilisé des années après sa sortie, une version de Windows dont le support a pris fin, ou un routeur jamais remplacé depuis son installation, accumulent silencieusement des failles connues et définitivement non corrigées. Dans ce cas précis, "vérifier les mises à jour" ne suffit plus : seule une mise à niveau vers une version encore supportée, ou un remplacement de l'appareil, referme réellement cette exposition.
Ce qu'il faut mettre à jour, pas seulement son ordinateur
- Le système d'exploitation de chaque appareil (téléphone, ordinateur, tablette)
- Le navigateur web, souvent la porte d'entrée la plus exposée puisqu'il traite en permanence du contenu venu d'internet
- Les logiciels et applications installés individuellement, pas seulement le système
- Le micrologiciel (firmware) de la box internet ou du routeur (voir l'article sur le Wi-Fi), souvent oublié parce qu'il ne réclame jamais activement une mise à jour comme le fait un ordinateur
- Les objets connectés du foyer, qui reçoivent rarement des correctifs après les premiers mois suivant leur sortie
- Les extensions de navigateur, qui ont un accès souvent large au contenu des pages visitées
Les bons réflexes
- Activer les mises à jour automatiques partout où c'est possible, plutôt que de compter sur une vérification manuelle régulière
- Ne jamais repousser indéfiniment une mise à jour explicitement signalée comme liée à la sécurité, même en pleine tâche importante
- Redémarrer l'appareil quand la mise à jour le demande : beaucoup de correctifs ne s'appliquent réellement qu'après un redémarrage, un détail souvent ignoré qui laisse la faille active malgré un téléchargement déjà terminé
- Vérifier de temps en temps si un appareil ancien a atteint sa fin de support officielle, en particulier un téléphone ou un routeur jamais changé depuis plusieurs années
Une mise à jour de sécurité n'est jamais vraiment optionnelle, même quand rien ne semble aller mal en son absence. Le danger qu'elle corrige n'est pas hypothétique : il devient, dès sa publication, documenté et activement recherché par des attaquants qui n'ont plus qu'à trouver qui ne l'a pas encore installée.