La faille F5 BIG-IP APM : une note de 9,8 sur 10, exploitée avant même que le correctif existe
Lire la version audio
Le 22 septembre 2026, l'éditeur F5 a publié un correctif d'urgence pour une faille identifiée CVE-2026-94127, touchant son produit BIG-IP Access Policy Manager (APM). Cette faille a été activement exploitée par des attaquants avant même que F5 n'en publie l'existence, ce qui en fait ce qu'on appelle un jour zéro (zero-day) : une vulnérabilité découverte en train d'être utilisée en conditions réelles, avant qu'un correctif n'existe pour la corriger.
Ce qu'est BIG-IP APM, concrètement
BIG-IP APM est un produit utilisé par de grandes organisations pour gérer l'accès à leurs applications internes : c'est lui qui vérifie l'identité d'un utilisateur, applique les règles d'accès définies, et fait souvent le lien avec les systèmes d'authentification unique et de double authentification déjà décrits dans l'article dédié. Concrètement, c'est une passerelle placée devant des applications sensibles, dont le rôle exact recoupe partiellement celui d'un VPN d'entreprise (voir l'article sur les VPN) : décider qui a le droit d'entrer, avant de laisser passer le trafic vers ce qui se trouve derrière.
Un produit de ce type, placé délibérément en frontière entre internet et le réseau interne d'une organisation, devient une cible particulièrement recherchée : le compromettre revient potentiellement à obtenir un accès direct à ce qu'il était censé protéger.
Une faille de dépassement de mémoire, sans identifiant nécessaire
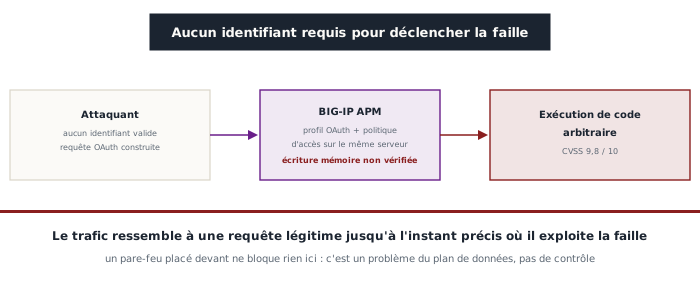
La vulnérabilité est un dépassement de tampon dans le tas (heap-based buffer overflow), notée avec un score de gravité CVSS de 9,8 sur 10, l'un des scores les plus élevés possibles. Elle survient dans la gestion des profils OAuth par BIG-IP APM, quand une politique d'accès et un profil OAuth sont tous deux configurés sur un même serveur virtuel : le traitement de certaines données envoyées par l'attaquant écrit alors dans une zone de mémoire sans vérifier correctement sa taille, débordant sur la mémoire adjacente d'une façon qui permet d'en détourner le déroulement pour exécuter du code arbitraire.
Le détail le plus grave tient à ce qu'aucune authentification n'est nécessaire pour l'exploiter : un attaquant n'a besoin d'aucun identifiant valide, seulement d'un accès réseau vers un serveur BIG-IP APM configuré de cette façon précise. F5 précise que les déploiements utilisant APM uniquement comme client ou serveur de ressources OAuth, sans profil de serveur d'autorisation OAuth configuré, ne sont pas concernés, une distinction technique qui réduit le nombre de systèmes réellement exposés sans l'annuler.
Pourquoi limiter l'accès administrateur ne suffit pas ici
F5 précise un point souvent mal compris dans ce type d'avis : il s'agit d'un problème du plan de données (data plane), pas du plan de contrôle (control plane). En clair, restreindre l'accès à l'interface d'administration du BIG-IP, une précaution de sécurité de base par ailleurs toujours recommandée, ne retire rien à l'exposition réelle : la faille se déclenche via le trafic normal reçu par le serveur virtuel concerné, exactement le trafic qu'il est censé recevoir en continu pour fonctionner. Un pare-feu placé devant (voir l'article dédié) ne bloque rien ici non plus, puisque ce trafic ressemble en tout point à une requête légitime jusqu'au moment précis où il exploite la faille.
La réponse et le calendrier
F5 a publié des correctifs (hotfix) pour chacune des versions concernées, ainsi qu'une règle d'urgence (iRule) permettant d'atténuer le risque sans attendre une mise à jour complète pour les organisations qui ne peuvent pas patcher immédiatement. L'agence américaine de cybersécurité CISA a ajouté la faille à son catalogue des vulnérabilités activement exploitées, avec un délai de correction fixé au 25 septembre 2026 pour les administrations fédérales américaines concernées, soit trois jours seulement après la divulgation publique, une urgence qui reflète directement la gravité du score CVSS et la confirmation d'une exploitation déjà en cours.
Ce que cet épisode rappelle
Les versions concernées (BIG-IP APM 17.1.0 à 17.1.3, 17.5.0 à 17.5.1, et 21.1.0) couvrent une large part des déploiements encore en service, souvent sur des systèmes considérés comme stables et donc rarement mis à jour en urgence, un réflexe déjà déconseillé dans l'article sur les mises à jour logicielles. Un composant placé en bordure de réseau, précisément parce qu'il est censé filtrer et protéger ce qui se trouve derrière lui, devient d'autant plus critique à corriger rapidement qu'une seule faille suffit à transformer ce rôle protecteur en point d'entrée direct vers l'intérieur.