Le bug bounty, quand une entreprise paie pour qu'on trouve ses failles avant les autres
Lire la version audio
L'article sur les mises à jour logicielles expliquait qu'une faille devient dangereuse à grande échelle une fois rendue publique sans correctif disponible. Le bug bounty part de cette même logique, mais l'applique en amont : payer quelqu'un pour trouver la faille avant qu'un attaquant malveillant ne le fasse à sa place.
Le principe : payer la découverte plutôt que subir l'exploitation
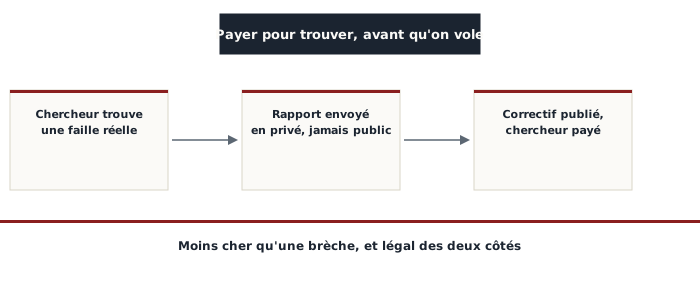
Un programme de bug bounty (littéralement "prime aux bugs") invite des chercheurs en sécurité indépendants à chercher activement des failles dans un site, une application ou un service, en échange d'une récompense financière proportionnelle à la gravité de ce qu'ils trouvent. Plutôt que de découvrir une faille au moment où elle est déjà exploitée contre de vrais utilisateurs, l'entreprise paie pour la découvrir la première, dans un cadre qu'elle contrôle entièrement.
Comment un rapport se déroule
Un chercheur qui trouve une faille dans le cadre d'un programme de bug bounty ne la rend jamais publique immédiatement. Il envoie un rapport privé et détaillé à l'entreprise concernée, souvent via une plateforme dédiée qui centralise ce type de programme pour de nombreuses entreprises à la fois. L'entreprise confirme la faille, développe un correctif, puis, une fois ce correctif déployé, la faille peut être rendue publique ou créditée au chercheur, selon les règles du programme. Ce délai n'est pas une formalité : rendre une faille publique avant qu'un correctif n'existe reviendrait à créer soi-même la fenêtre de danger maximal déjà décrite dans l'article sur les mises à jour, en donnant à d'éventuels attaquants une longueur d'avance sur l'entreprise elle-même.
La fourchette de récompenses, très large
Le montant d'une récompense dépend directement de la gravité de la faille trouvée : un problème mineur, sans conséquence réelle pour un utilisateur, rapporte généralement peu, alors qu'une faille critique permettant un accès complet à des données sensibles sur une grande plateforme peut rapporter des sommes considérables, parfois des dizaines de milliers de dollars pour les cas les plus graves chez les plus grandes entreprises technologiques.
Pourquoi c'est moins cher qu'une brèche
Même la récompense la plus élevée d'un programme de bug bounty reste, dans l'immense majorité des cas, largement inférieure au coût réel d'une brèche effective : gestion de crise, notification légale des personnes concernées, perte de confiance, parfois des sanctions réglementaires. Les brèches déjà couvertes sur ce site, comme celle de DentaQuest ou celle de Klue, donnent une idée de l'écart : payer un chercheur quelques milliers de dollars pour une faille jamais exploitée coûte infiniment moins cher qu'assumer les conséquences réelles d'une brèche à grande échelle.
Un cadre légal clair, dans les deux sens
Tester la sécurité d'un système sans autorisation reste, dans la plupart des pays, une infraction pénale, quelle que soit la bonne foi de la personne qui le fait. Un programme de bug bounty règle ce problème directement : il définit un périmètre précis de ce qui peut être testé légalement, et ce qui reste strictement interdit, protégeant ainsi le chercheur d'éventuelles poursuites tant qu'il reste dans ce cadre. C'est ce cadre légal explicite qui distingue un chercheur en bug bounty d'un pirate informatique classique, alors que la compétence technique mobilisée peut être rigoureusement identique des deux côtés.
Ce que ça change, concrètement
Le bug bounty offre un débouché légal et rémunéré à des compétences qui pourraient, autrement, se retrouver exploitées de façon malveillante, un canal utile aussi bien pour l'entreprise qui gagne en sécurité que pour le chercheur qui gagne une reconnaissance et un revenu légitimes. Pour beaucoup de personnes qui débutent en cybersécurité, participer à ce type de programme, souvent après s'être entraîné sur des compétitions type CTF (capture the flag), reste l'un des moyens les plus concrets de mettre en pratique des compétences offensives dans un cadre entièrement légal.