PhantomRaven : le malware généré par IA qui volait des identifiants pour... chercher des bugs à signaler
Lire la version audio
L'article sur le bug bounty décrivait un cadre légal clair, qui protège un chercheur tant qu'il reste dans le périmètre autorisé d'un programme. Un cas révélé en septembre 2026 montre à quoi ressemble une méthode qui emprunte l'apparence du bug bounty tout en sortant complètement de ce cadre.
Ce qui s'est passé
PhantomRaven, un logiciel malveillant écrit en JavaScript conçu pour voler des identifiants, a été diffusé via plus de 100 paquets malveillants publiés sur npm, le principal registre de logiciels JavaScript déjà évoqué dans l'article sur le piratage d'axios. Repéré fin 2025 par les chercheurs de Koi Security et DCODX, le logiciel ciblait spécifiquement les jetons d'authentification et les secrets utilisés dans les chaînes d'intégration continue des développeurs qui installaient ces paquets. L'entreprise de cybersécurité CrowdStrike a depuis attribué cette opération à un acteur actif depuis novembre 2022, qui se présente publiquement comme un chasseur de bug bounty ayant déjà touché des récompenses auprès d'au moins neuf organisations, dans la technologie, la distribution et l'hôtellerie.
Une technique de diffusion pensée pour échapper à l'analyse
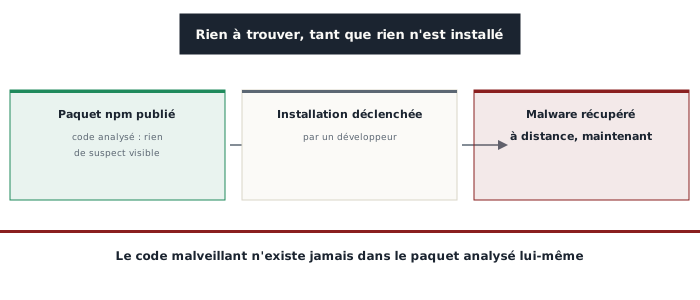
Les paquets malveillants publiés sur npm ne contenaient jamais directement le code du malware lui-même : ils allaient chercher, uniquement au moment de leur installation, une dépendance récupérée à distance depuis un serveur externe. Cette technique rend une analyse statique classique du code publié totalement inefficace, puisqu'il n'y a littéralement rien de suspect à trouver dans le paquet tant qu'il n'a pas été réellement installé par quelqu'un.
Le détail qui trouble le plus : où va l'argent volé
Un logiciel voleur d'identifiants classique alimente presque toujours un marché noir de revente de données, où les identifiants volés circulent entre acheteurs. CrowdStrike n'a trouvé aucune trace des données collectées par PhantomRaven sur ce type de marché, une absence jugée révélatrice : l'entreprise estime que l'opérateur utilise vraisemblablement les identifiants volés uniquement pour repérer des failles exploitables chez ses victimes, puis les signaler ensuite via des programmes de bug bounty légitimes, contre récompense financière.
Pourquoi ça brouille la frontière posée par l'article sur le bug bounty
L'article sur le bug bounty expliquait qu'un programme définit un périmètre précis, légal des deux côtés, à l'intérieur duquel un chercheur peut tester en toute sécurité juridique. Ce cas ne rentre dans ce cadre à aucun moment : peu importe que la faille finalement signalée soit réelle et légitimement corrigée, la méthode employée pour la découvrir, diffuser un logiciel malveillant à des développeurs qui n'ont jamais consenti à quoi que ce soit, reste une intrusion non autorisée, entièrement en dehors du périmètre qu'aurait défini n'importe quel programme légitime. Ressembler de loin à du bug bounty ne suffit pas à en respecter le cadre.
Le rôle de l'IA dans l'attribution elle-même
CrowdStrike attribue avec un niveau de confiance élevé l'écriture du malware lui-même à un grand modèle de langage, en se basant sur des commentaires inhabituellement détaillés dans le code, du code de remplissage typique d'une génération automatique, et une analyse statistique des motifs de tokens utilisés. C'est un usage inhabituel de l'intelligence artificielle des deux côtés à la fois : générer le code malveillant d'un côté, et de l'autre, s'appuyer sur la signature statistique laissée par cette même génération pour aider à en attribuer l'origine, un miroir intéressant de la distinction déjà posée dans l'article sur les algorithmes.
Cette affaire rappelle, une fois de plus, qu'une bonne intention finale, réparer une vraie faille, ne rend jamais légitime n'importe quelle méthode utilisée pour y parvenir.