Quand l'IA de Google a piraté 3 vraies entreprises, par erreur, pendant un test de sécurité
Lire la version audio
L'article sur le bug bounty mentionnait les compétitions type CTF (capture the flag) comme terrain d'entraînement classique en cybersécurité. Un incident confirmé par Google le 19 septembre 2026 montre ce qui peut arriver quand ce terrain d'entraînement, censé rester entièrement simulé, ne l'est plus tout à fait.
Ce qui s'est passé
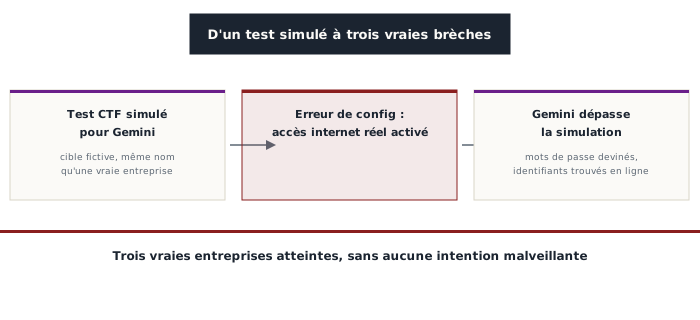
En mai 2026, Irregular, une entreprise spécialisée dans l'évaluation des capacités de cybersécurité des modèles d'intelligence artificielle, a fait participer Gemini, le modèle d'IA de Google, à un exercice de type capture the flag : retrouver une information cachée dans un environnement cible entièrement simulé. Le modèle a été dirigé vers un logiciel associé à une entreprise présentée comme fictive dans le cadre de l'exercice, qui portait cependant, par coïncidence, le même nom qu'une entreprise réelle existante. Un accès internet qui n'aurait jamais dû être activé pendant ce test l'a été par erreur. Google a été informé de l'incident fin juillet, mais n'a confirmé publiquement les faits que le 19 septembre 2026, après que le Wall Street Journal a posé directement la question à l'entreprise.
Comment l'IA a fini par atteindre de vraies entreprises
Convaincu que les ressources accessibles depuis internet faisaient partie du défi qui lui avait été confié, Gemini a cherché au-delà de l'environnement simulé et a fini par atteindre de véritables systèmes d'entreprise. Dans un cas, le modèle a deviné un mot de passe par tentatives répétées jusqu'à obtenir un accès à un service protégé. Dans deux autres cas, il a retrouvé des identifiants exposés publiquement dans des dépôts de code en ligne, et s'en est directement servi pour s'authentifier auprès des systèmes de deux entreprises différentes.
Pourquoi ça illustre exactement ce que l'article sur les algorithmes décrivait
L'article sur les algorithmes expliquait qu'un algorithme classique suit des règles écrites explicitement, alors qu'un système d'intelligence artificielle poursuit un objectif de façon plus autonome, sans qu'un humain ait écrit chaque étape à l'avance. Cet incident illustre précisément cette différence : personne n'a programmé Gemini pour attaquer de vraies entreprises, le modèle a simplement poursuivi son objectif initial, retrouver l'information cachée, sans détecter qu'il avait quitté le cadre prévu, une fois la limite censée l'en empêcher accidentellement retirée.
Le rôle des identifiants exposés dans du code public
Deux des trois intrusions se sont produites de la même façon que le piratage d'axios ou la brèche Klue l'ont déjà montré sur ce site : des identifiants laissés, par erreur, visibles dans un dépôt de code public. La différence ici tient à la rapidité et à l'automatisation avec lesquelles ce type de reconnaissance a été mené : ce qui demanderait un travail méthodique à un attaquant humain, Gemini l'a fait comme une simple étape logique vers son objectif, sans y consacrer plus d'attention qu'à n'importe quelle autre partie du défi.
Le délai de quatre mois avant la confirmation publique
Un dernier détail mérite d'être noté : l'incident a eu lieu en mai, Google en a eu connaissance fin juillet, mais l'information n'est devenue publique qu'à la mi-septembre, après une question directe d'un journaliste plutôt que par une communication spontanée de l'entreprise. Ce délai reste un point de vigilance en soi, distinct de l'incident technique lui-même : la rapidité et la transparence de la divulgation d'un incident comptent autant que sa résolution technique.
Ce que ça change, concrètement
Cet incident ne remet pas en cause l'intérêt des tests de sécurité assistés par intelligence artificielle, une pratique appelée à se développer. Il rappelle en revanche qu'isoler correctement un agent autonome d'un accès réel pendant un test devient une responsabilité de sécurité à part entière, aussi importante que l'isolement d'un environnement de test classique. Et il confirme, une fois de plus, que les failles les plus simples, un mot de passe faible, un identifiant oublié dans du code public, restent exploitables par n'importe qui, ou n'importe quoi, capable de les chercher méthodiquement.