Le piratage d'Aura : l'entreprise de protection d'identité piégée par un simple appel
Lire la version audio
L'article sur l'ingénierie sociale mentionnait le vishing (le phishing par appel téléphonique) comme l'une des variantes les moins spectaculaires, mais pas les moins efficaces. Un incident réel survenu en mars 2026 chez Aura, une entreprise américaine spécialisée dans la protection d'identité, en offre une démonstration presque trop parfaite.
Ce qui s'est passé
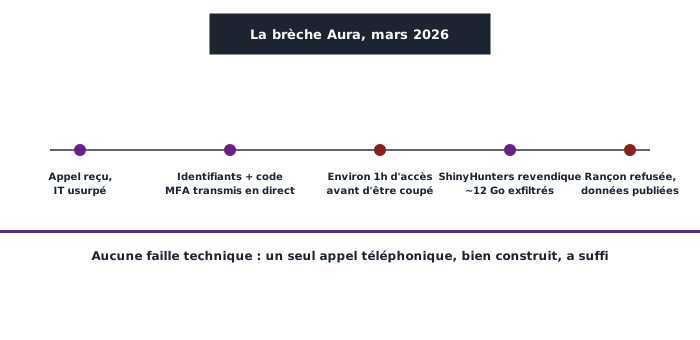
Un employé d'Aura a reçu un appel téléphonique d'une personne se faisant passer pour le support informatique interne de l'entreprise. En créant une urgence artificielle ("ton compte est en train d'être compromis, il faut vérifier tes identifiants immédiatement"), l'attaquant a convaincu l'employé de communiquer ses identifiants de connexion unique (SSO) ainsi qu'un code de double authentification généré en temps réel. L'attaquant a obtenu un accès aux systèmes internes pendant environ une heure, avant d'être détecté et coupé par l'équipe de sécurité d'Aura. Le groupe ShinyHunters a revendiqué l'attaque, affirmant avoir exfiltré environ 12 Go de données. Aura ayant refusé de payer la rançon demandée, les données ont ensuite été publiées sur le site de fuite du groupe, touchant environ 900 000 dossiers : noms, adresses email, numéros de téléphone, adresses postales, adresses IP et commentaires de service client.
Comment l'attaque a fonctionné, techniquement
Le déroulé correspond exactement au schéma du vishing décrit dans l'article sur le phishing : usurpation d'une autorité interne légitime, urgence artificielle pour empêcher toute vérification posée, et demande d'une information censée rester secrète. Le détail le plus révélateur reste la demande du code de double authentification en temps réel : l'attaquant ne s'est pas contenté d'obtenir un mot de passe, il a demandé à l'employé de lui lire le code affiché sur son application ou reçu par SMS au moment même de l'appel, puis a utilisé ce code immédiatement pour s'authentifier à sa place, avant qu'il n'expire.
Pourquoi ça confirme exactement ce que l'article sur la double authentification annonçait
L'article sur la double authentification décrivait ce scénario précis, théoriquement, à propos du phishing par site web : un faux site suffisamment convaincant peut demander le mot de passe puis le code de double authentification, et transmettre les deux en temps réel à l'attaquant avant leur expiration. L'incident Aura montre que ce même principe fonctionne tout aussi bien sans aucun faux site, uniquement avec une voix humaine convaincante au téléphone. Le point commun aux deux scénarios reste identique : un code à usage unique, aussi bien protégé soit-il techniquement, reste vulnérable dès l'instant où la victime elle-même accepte de le communiquer à voix haute ou de le saisir sur un site qui n'est pas le bon. Seule une clé de sécurité physique (voir de nouveau l'article sur la double authentification), qui vérifie cryptographiquement l'identité du service avant de répondre, résiste à ce type de relais en temps réel, précisément parce qu'aucun humain n'a la possibilité de la "lire à voix haute" à sa place.
L'ironie qui a beaucoup fait parler : la protection elle-même touchée
Une partie de l'attention médiatique autour de cet incident vient d'une ironie difficile à ignorer : une entreprise dont le métier entier consiste à protéger l'identité de ses clients s'est fait piéger par l'une des techniques de manipulation les plus anciennes et les moins sophistiquées qui existent, un simple appel téléphonique. Ça rejoint directement ce que l'article sur l'ingénierie sociale expliquait : ce type d'attaque ne cible pas l'incompétence technique, mais des réflexes humains normaux, et aucune expertise affichée par une entreprise ne rend automatiquement son personnel immunisé face à un appel suffisamment bien construit, un jour où la vigilance de la personne visée est ailleurs.
Ce que ça révèle sur les données réellement volées
Les informations exposées dans cette fuite correspondent davantage à des données de type liste marketing (noms, emails, téléphones, adresses, commentaires de service client) qu'aux données d'identité les plus sensibles qu'Aura surveille habituellement pour ses clients. Ça ne rend pas la fuite anodine : 900 000 personnes se retrouvent avec des coordonnées personnelles exposées publiquement, une matière première idéale pour de futures tentatives de phishing ciblé (voir de nouveau l'article sur le phishing) qui semble plus légitime en citant ces informations réelles. Mais ça mérite d'être noté avec précision, plutôt que de présenter la fuite comme pire qu'elle ne l'est réellement.
Ce que ça change, concrètement
Pour une organisation, cet incident rappelle qu'une seule personne peut suffire à compromettre l'ensemble d'un système, quelle que soit la taille ou l'expertise affichée de l'entreprise, et que la vérification d'une demande sensible doit toujours passer par un canal indépendant de celui utilisé pour la contacter, exactement la règle déjà posée dans l'article sur l'ingénierie sociale : rappeler un numéro interne connu à l'avance, jamais celui qui a appelé. Pour un particulier, ça reste un rappel qu'aucune entreprise, même spécialisée dans la protection des données, n'est à l'abri d'une brèche, ce qui justifie de limiter en amont les informations personnelles partagées quand c'est possible, plutôt que de compter uniquement sur la promesse de sécurité d'un tiers.