Les deepfakes : comment repérer une voix ou un visage générés par IA
Lire la version audio
L'article sur le piratage d'Aura montrait qu'une simple voix humaine convaincante au téléphone suffit déjà à tromper. Un deepfake pousse cette même logique un cran plus loin : ce n'est plus une personne qui imite une voix ou un visage, c'est une intelligence artificielle qui en génère une copie suffisamment réaliste pour berner quelqu'un en direct.
Ce qu'est un deepfake, techniquement
Un deepfake est un contenu audio ou vidéo généré ou modifié par intelligence artificielle pour imiter l'apparence ou la voix d'une personne réelle, à partir d'exemples authentiques utilisés pour entraîner le modèle. La quantité de matière première nécessaire a fortement diminué ces dernières années : quelques secondes d'audio public, une interview, une vidéo publiée sur un réseau social, peuvent aujourd'hui suffire à entraîner un clonage vocal suffisamment convaincant pour tromper un proche ou un collègue au téléphone.
L'arnaque au faux dirigeant, version deepfake
Un cas réel survenu en janvier 2024 illustre bien l'ampleur que ce risque peut atteindre. Un employé du service financier d'Arup, une entreprise d'ingénierie multinationale, a reçu un email se faisant passer pour le directeur financier du groupe, basé au Royaume-Uni, demandant une transaction confidentielle. Resté méfiant, l'employé a accepté de participer à une visioconférence pour confirmer la demande. Sur cet appel, il a vu et entendu plusieurs collègues qu'il reconnaissait, dont le directeur financier lui-même, discuter naturellement de l'opération. En réalité, chaque participant de cet appel, à l'exception de l'employé visé, était un deepfake généré par intelligence artificielle. Convaincu par la présence simultanée de plusieurs visages familiers, l'employé a autorisé 15 virements représentant environ 25,6 millions de dollars en une seule journée. Aucun de ces fonds n'a été récupéré depuis. La fraude n'a été découverte que lorsque l'employé a contacté directement le vrai siège de l'entreprise pour évoquer cette "opération confidentielle", que personne là-bas ne connaissait.
Comment repérer un deepfake, ce qui marche encore
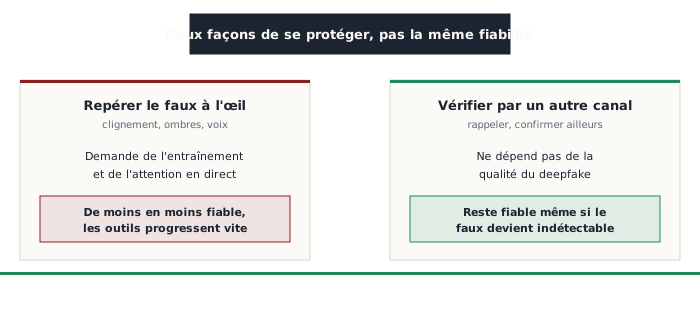
Certains signaux restent parfois détectables : un clignement des yeux trop régulier ou absent, des ombres ou des reflets incohérents avec l'éclairage réel de la pièce, une synchronisation imparfaite entre les mouvements de la bouche et le son, une intonation légèrement trop régulière ou robotique dans une voix clonée, ou une réaction étrangement décalée face à une question imprévue posée volontairement pour tester l'interlocuteur.
Pourquoi la détection visuelle devient de moins en moins fiable
Ces signaux se raréfient et deviennent plus subtils à chaque nouvelle génération d'outils, à mesure que la technologie progresse. Compter uniquement sur sa propre capacité à repérer un faux à l'œil ou à l'oreille revient à miser sur une course où le camp qui se défend prend structurellement du retard : un signal facilement repérable aujourd'hui peut disparaître complètement dans la prochaine version d'un outil de génération, sans qu'aucun entraînement personnel ne suive ce rythme.
La vraie protection : la vérification par un canal indépendant
La leçon qui revient sur ce site à chaque nouvelle variante d'ingénierie sociale (voir l'article dédié) s'applique ici avec encore plus de force : vérifier une demande sensible par un canal totalement indépendant de celui utilisé pour la contacter reste efficace, même face à un deepfake techniquement indétectable, puisque cette protection ne dépend jamais de la qualité du faux lui-même. Rappeler un numéro déjà connu à l'avance, confirmer en personne, ou simplement raccrocher et recontacter soi-même l'organisme ou la personne concernée, fonctionne exactement de la même façon que pour n'importe quelle autre variante de fraude au président (voir l'article sur le phishing), qu'elle passe par un email, un appel, ou désormais une visioconférence entièrement simulée.
Une pratique de plus en plus recommandée en entreprise consiste à définir à l'avance un mot de passe verbal, une phrase ou un code convenu en interne, jamais évoqué par écrit ni en public, à demander systématiquement pour toute confirmation d'une opération sensible par téléphone ou vidéo. Un deepfake, même parfait visuellement, ne peut pas deviner une information que son modèle n'a jamais eu l'occasion d'apprendre.
Ce que ça change, concrètement
Pour une entreprise, l'incident Arup démontre qu'aucune procédure de vérification qui repose uniquement sur la reconnaissance visuelle ou vocale d'un interlocuteur, même sur un appel vidéo avec plusieurs personnes présentes, ne suffit plus à elle seule : toute demande de virement ou de changement sensible mérite une confirmation par un second canal totalement indépendant, sans exception liée au nombre de personnes apparemment présentes sur l'appel. Pour un particulier, le même principe s'applique à l'arnaque du "proche en détresse", une variante en plein essor où la voix clonée d'un membre de la famille demande de l'argent en urgence : raccrocher et rappeler directement cette personne sur son numéro habituel reste, encore aujourd'hui, la vérification la plus fiable qui existe.