Reconnaître un email de phishing avant qu'il soit trop tard
Lire la version audio
La majorité des vols de compte ne commencent pas par une faille technique. Ils commencent par un message qui ressemble, presque parfaitement, à celui d'une vraie entreprise.
Qu'est-ce que le phishing, concrètement
Le phishing, ou hameçonnage, est une tentative d'arnaque qui se fait passer pour une entreprise ou un service connu : une banque, un site de livraison, un réseau social, parfois même un collègue ou un proche. Le but est de pousser la victime à cliquer sur un lien, puis à entrer un mot de passe ou des informations bancaires sur un site qui imite l'original à la perfection, ou à ouvrir une pièce jointe piégée.
Ce n'est pas une attaque technique contre un ordinateur. C'est une manipulation qui vise la confiance et la rapidité de réaction de la personne qui reçoit le message, un principe qu'on appelle l'ingénierie sociale. Les attaquants savent qu'un message reçu à un moment précis, dans un état d'esprit précis (pressé, fatigué, distrait), a beaucoup plus de chances de fonctionner qu'un examen posé et attentif.
Toutes les formes de phishing ne passent pas par email
Le mot phishing évoque presque toujours l'email, mais la même technique existe aujourd'hui sous plusieurs formes :
- Le smishing, une contraction de SMS et phishing, utilise un texto plutôt qu'un email : un faux avis de colis en attente, une fausse alerte bancaire, souvent avec un lien court qui cache la vraie destination.
- Le vishing, pour voice phishing, passe par un appel téléphonique. La personne se fait passer pour un conseiller bancaire, un agent du service des impôts, ou un support technique, et cherche à obtenir directement des informations par la voix, parfois en créant une fausse urgence ("nous avons détecté une opération suspecte sur votre compte, confirmez votre code reçu par SMS").
- Le quishing utilise un QR code piégé, collé par exemple sur un faux horodateur ou glissé dans un email, qui redirige vers un site frauduleux une fois scanné avec un téléphone.
- La fraude au président, ou compromission d'email professionnel, cible spécifiquement les entreprises : un message qui semble venir d'un dirigeant demande en urgence un virement ou l'achat de cartes cadeaux, en jouant sur la hiérarchie et l'urgence pour éviter toute vérification.
Le point commun à toutes ces variantes reste le même : créer une urgence ou une autorité apparente pour empêcher la victime de prendre le temps de vérifier.
La plupart des tentatives de phishing sont envoyées en masse, à des milliers de destinataires à la fois, sans rien savoir de la victime précise. Une forme plus dangereuse, le spear phishing (littéralement "pêche au harpon"), fonctionne différemment : l'attaquant recherche des informations réelles sur sa cible, souvent via les réseaux sociaux ou une fuite de données antérieure, comme le nom de son responsable, un achat récent ou le nom d'un projet en cours au travail. Le message devient alors nettement plus convaincant, puisqu'il contient des détails exacts qu'un message générique n'aurait pas. C'est cette technique qui est généralement utilisée dans la fraude au président évoquée plus haut : l'attaquant a d'abord étudié l'organigramme de l'entreprise avant d'écrire.
L'anatomie d'un email de phishing
Un email de phishing bien fait peut être visuellement identique à un vrai message de l'entreprise imitée, logo compris. Les signaux à repérer se trouvent ailleurs : l'adresse de l'expéditeur, la destination réelle des liens, et le ton du message.
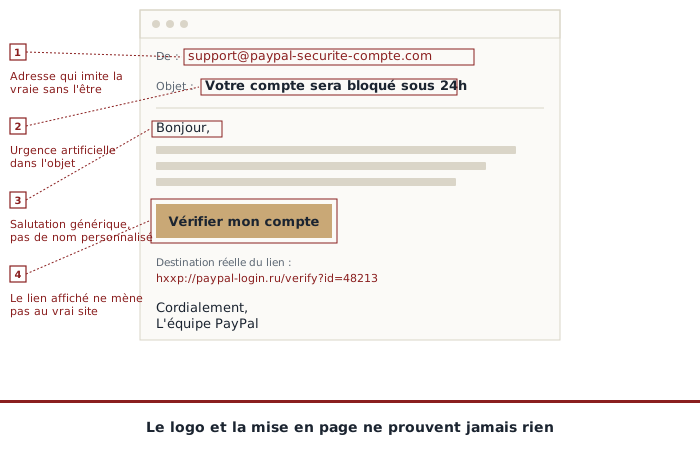
Le détail le plus révélateur est souvent l'adresse email complète de l'expéditeur, pas seulement le nom affiché. La plupart des clients mail affichent un nom (par exemple "Support PayPal") qui peut être écrit n'importe comment par l'expéditeur, sans rapport avec l'adresse réelle derrière. Il faut donc toujours vérifier l'adresse complète, pas le nom affiché.
Le lien contenu dans le message mérite la même vigilance. Une adresse comme "paypal-securite-compte.com" n'a rien à voir avec paypal.com, même si le mot "paypal" y apparaît. Le vrai nom de domaine est toujours la partie qui précède directement l'extension (.com, .fr...) en repartant de la droite : dans "connexion.paypal.faux-domaine.com", le domaine réel est "faux-domaine.com", pas "paypal.com", même si "paypal" apparaît visuellement au milieu.
Une idée reçue mérite d'être corrigée ici : la présence d'un cadenas dans la barre d'adresse, ou d'une adresse commençant par "https://", ne prouve absolument pas qu'un site est légitime. Ce cadenas indique uniquement que la connexion entre le navigateur et le site est chiffrée, pas que le site appartient réellement à l'entreprise qu'il prétend être. Obtenir ce chiffrement est aujourd'hui gratuit et automatisé pour n'importe qui, y compris pour un site de phishing créé la veille. Le cadenas protège les données en transit, il ne dit rien sur l'identité de celui qui les reçoit à l'autre bout.
Le réflexe simple qui protège dans presque tous les cas
Ne clique jamais sur le lien contenu dans un message de ce type, quel que soit le canal (email, SMS, réseau social). Ouvre plutôt un nouvel onglet et tape toi-même l'adresse du site concerné, ou utilise un favori déjà enregistré. Si le message est authentique, l'information annoncée (colis, facture, alerte) sera aussi visible en se connectant directement au site.
Avant de cliquer sur n'importe quel lien, prends l'habitude de le survoler avec la souris (sans cliquer) pour voir l'adresse réelle qui s'affiche en bas de l'écran, et de vérifier l'adresse email complète de l'expéditeur. Sur téléphone, un appui long sur le lien affiche généralement la même information sans l'ouvrir.
Pour un appel téléphonique suspect, le réflexe équivalent consiste à raccrocher et à rappeler soi-même le numéro officiel de l'organisme concerné, trouvé indépendamment (site officiel, carte bancaire, facture), plutôt que de faire confiance au numéro qui a appelé ou à celui donné pendant l'appel.
Que faire si tu as déjà cliqué
Si des informations ont été saisies sur un faux site, la priorité est d'agir vite. Change immédiatement le mot de passe concerné, sur ce site et sur tout autre où il aurait été réutilisé (voir l'article sur les mots de passe pour comprendre pourquoi ce point compte particulièrement). Active la double authentification si ce n'est pas déjà fait, et surveille l'activité récente du compte à la recherche de connexions ou d'actions inhabituelles.
Si des informations bancaires ont été communiquées, contacte directement la banque par son numéro officiel pour faire opposition, sans attendre. La plupart des banques disposent d'une procédure d'urgence dédiée à ce type de situation, disponible même en dehors des horaires classiques.
Enfin, signale le message comme tentative de phishing plutôt que de simplement le supprimer : la plupart des messageries et opérateurs proposent une option dédiée, qui aide à bloquer la même campagne pour d'autres destinataires.
Le phishing ne cible pas la compétence technique de sa victime, il cible sa rapidité de réaction. Ralentir de quelques secondes avant de cliquer, ou avant de répondre à un appel pressant, reste encore aujourd'hui la protection la plus efficace qui existe.