Le cadenas HTTPS, ce qu'il garantit vraiment et ce qu'il ne garantit pas
Lire la version audio
Le cadenas affiché à gauche d'une adresse web est devenu, avec le temps, un réflexe de confiance presque instinctif : présent, le site semble sûr ; absent, quelque chose semble clocher. Ce réflexe repose sur un malentendu assez répandu sur ce que ce petit symbole prouve réellement, et sur ce qu'il ne prouve pas du tout.
Ce que le cadenas garantit réellement
Le cadenas signale qu'une connexion HTTPS a été établie entre le navigateur et le serveur, c'est-à-dire que le trafic échangé est chiffré (voir l'article sur le chiffrement symétrique et asymétrique pour le mécanisme précis). Concrètement, dès qu'une adresse commence par `https://`, le navigateur et le serveur négocient d'abord une clé de chiffrement temporaire grâce au chiffrement asymétrique, puis basculent sur du chiffrement symétrique, plus rapide, pour le reste de la visite. Cette négociation s'appelle le handshake TLS.
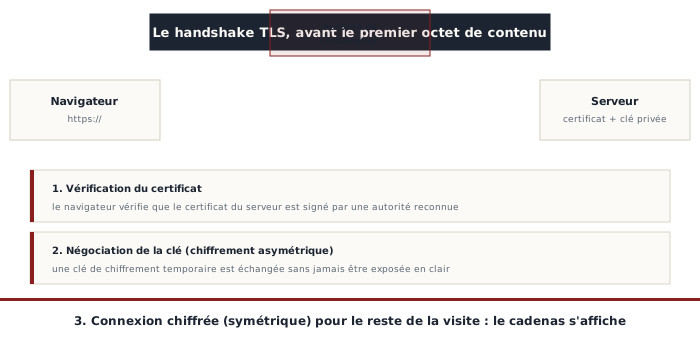
Ce que le cadenas garantit, très précisément, tient en deux points : la connexion est chiffrée, donc personne sur le trajet entre le navigateur et le serveur (un réseau Wi-Fi public, un fournisseur d'accès, un routeur compromis) ne peut lire le contenu échangé en clair ; et le serveur qui répond possède bien la clé privée correspondant au certificat présenté, ce qui prouve qu'il s'agit bien du même serveur d'une visite à l'autre, sans usurpation en cours de route.
Le certificat, et qui décide de le délivrer
Le cadenas dépend d'un certificat numérique, délivré par une autorité de certification (Certificate Authority, ou CA), une organisation dont le rôle est de vérifier une information précise avant de signer ce certificat. Dans l'immense majorité des cas aujourd'hui, cette vérification s'appelle une validation de domaine (Domain Validation, DV) : l'autorité vérifie uniquement que la personne qui demande le certificat contrôle bien le nom de domaine concerné, par exemple en lui demandant de déposer un fichier précis sur ce domaine ou de modifier un enregistrement DNS.
Cette vérification ne porte que sur le domaine, jamais sur l'identité ou les intentions de la personne qui l'a acheté. Depuis l'arrivée d'autorités automatisées et gratuites comme Let's Encrypt, obtenir un certificat valide pour n'importe quel nom de domaine qu'on contrôle prend quelques secondes, sans aucune vérification humaine. Un certificat existait autrefois pour aller plus loin, la validation étendue (Extended Validation, EV), qui vérifiait réellement l'identité légale d'une entreprise et affichait son nom en vert dans la barre d'adresse ; la plupart des navigateurs ont abandonné cet affichage distinct ces dernières années, jugé trop peu compris des utilisateurs pour justifier la différence de confiance qu'il suggérait.
Ce que le cadenas ne garantit absolument pas
C'est le point le plus mal compris : le cadenas ne dit strictement rien sur la légitimité, l'honnêteté ou les intentions du site affiché. Un site de phishing peut obtenir un certificat HTTPS parfaitement valide pour son propre nom de domaine, l'afficher avec le même cadenas qu'une banque, et chiffrer parfaitement la connexion, tout en volant activement les identifiants saisis dessus (voir l'article sur le phishing). Le chiffrement protège uniquement le trajet entre le navigateur et le serveur ; il ne protège en rien contre un serveur malveillant qui reçoit les données en clair à son arrivée, puisque c'est précisément lui qui les déchiffre à l'autre bout.
Cette confusion a une histoire concrète : au début des années 2010, l'absence quasi générale de HTTPS rendait le cadenas un signal réellement utile, la majorité des sites malveillants ne prenant pas la peine de le mettre en place. Depuis la généralisation gratuite des certificats, cette corrélation a disparu : des études répétées sur des campagnes de phishing actives montrent qu'une large majorité des faux sites bancaires ou faux sites de connexion affichent aujourd'hui un cadenas parfaitement valide.
Ce qui reste un vrai bon réflexe
- Vérifier le nom de domaine exact affiché dans la barre d'adresse, pas seulement la présence du cadenas
- Se rappeler que le cadenas confirme un chiffrement, pas une identité vérifiée ni une bonne intention
- Rester attentif à un domaine qui ressemble à celui attendu sans être identique (une lettre remplacée, un mot ajouté, une extension différente)
- Vérifier comment on est arrivé sur la page : un lien reçu par email ou SMS mérite plus de méfiance qu'une adresse tapée soi-même ou un favori déjà enregistré
Le cadenas continue de jouer un rôle réel et utile, celui de protéger une connexion contre l'interception en transit. Il n'a en revanche jamais été conçu, et ne fait toujours pas, un juge de la fiabilité du site auquel il appartient.