Signal : la messagerie chiffrée dont le protocole a convaincu ses propres concurrents
Lire la version audio
Un chiffrement se juge rarement sur la promesse d'une entreprise, mais sur sa capacité à convaincre d'autres experts, voire ses propres concurrents, de l'adopter. Signal, une messagerie à but non lucratif, a réussi quelque chose de rare sur ce plan : son propre protocole de chiffrement est aujourd'hui utilisé par WhatsApp et par Google Messages, deux services bien plus utilisés que Signal lui-même.
Le chiffrement de bout en bout, ce que ça garantit précisément
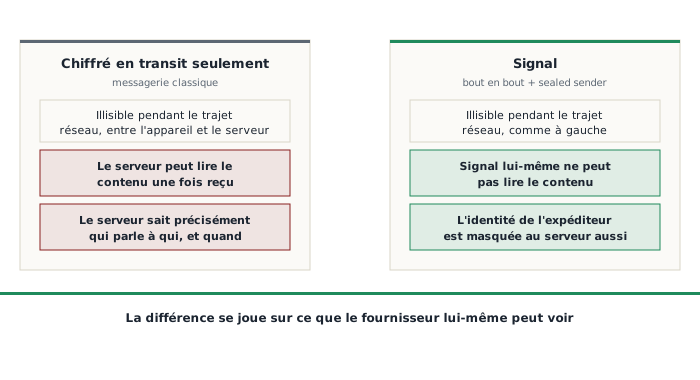
Le chiffrement de bout en bout garantit qu'un message n'est déchiffrable que sur l'appareil de son destinataire, jamais entre les deux, ni même par l'entreprise qui fait transiter le message par ses propres serveurs. C'est une différence fondamentale avec un chiffrement simplement "en transit", qui protège seulement le trajet réseau : le fournisseur du service reste alors techniquement capable de lire le contenu une fois celui-ci arrivé sur ses serveurs, même s'il promet de ne pas le faire.
Le protocole Signal, devenu la référence au-delà de Signal lui-même
Le protocole Signal repose sur un mécanisme appelé double ratchet : chaque message utilise une clé de chiffrement dérivée différemment de la précédente, plutôt qu'une seule clé fixe réutilisée pour toute la conversation. Concrètement, même si une clé venait à être compromise à un instant précis, elle ne permettrait de déchiffrer ni les messages précédents (grâce à ce qu'on appelle la confidentialité persistante), ni les messages suivants une fois la conversation reprise normalement (la sécurité post-compromission).
Ce protocole est open source, publié et documenté publiquement, ce qui a permis à d'autres entreprises de l'auditer indépendamment et de l'adopter directement pour leurs propres services : WhatsApp l'a intégré à partir de 2016, et Google Messages l'utilise pour chiffrer les conversations RCS entre utilisateurs compatibles. C'est un signal de confiance technique plus fort qu'une simple promesse marketing : deux des plus grandes messageries du monde ont choisi de s'appuyer sur un protocole conçu et publié par une organisation bien plus petite qu'elles, plutôt que d'en développer un concurrent en interne.
Ce que même Signal ne voit pas : le sealed sender
Chiffrer le contenu d'un message ne suffit pas à cacher qui parle à qui, une information appelée métadonnée, qui peut à elle seule révéler beaucoup sur la vie privée de quelqu'un même sans jamais lire un seul message. Signal a développé une fonctionnalité appelée sealed sender (expéditeur scellé), qui masque l'identité de l'expéditeur d'un message même à ses propres serveurs de routage, en ne la révélant qu'au destinataire final une fois le message déchiffré. La plupart des messageries, y compris certaines qui chiffrent déjà le contenu de bout en bout, continuent de savoir précisément qui échange avec qui et à quelle fréquence, une donnée que Signal cherche activement à minimiser plutôt que de simplement l'accepter comme acquise.
Une fondation à but non lucratif, financée différemment
Signal est développé par la Signal Foundation, une organisation à but non lucratif financée initialement par un prêt de plusieurs dizaines de millions de dollars de Brian Acton, cofondateur de WhatsApp, après son départ de Meta en 2018. Cette structure change directement le modèle économique : sans publicité et sans revente de données à des tiers, contrairement à la plupart des applications gratuites financées par la monétisation de l'attention ou des informations de leurs utilisateurs. Le code, client comme serveur, est publié en open source, ce qui permet à n'importe quel chercheur indépendant de vérifier que l'application fait réellement ce qu'elle annonce.
Vérifier qu'on parle bien à la bonne personne : le code de sécurité
Signal propose, pour chaque conversation, un code de sécurité unique généré à partir des clés cryptographiques des deux participants. Comparer ce code en personne, ou via un second canal de confiance (un appel vidéo par exemple), permet de vérifier qu'aucun intermédiaire ne s'est inséré dans la conversation pour l'intercepter, une attaque théoriquement possible sur n'importe quel système de clés si le canal d'échange initial n'est pas fiable. Ce genre de vérification reste rarement utilisé au quotidien, mais existe précisément pour les cas où la confidentialité d'une conversation précise compte vraiment.
Les messages éphémères, et ce qu'ils ne protègent pas
Une conversation peut être configurée pour effacer automatiquement chaque message après un délai choisi, de quelques secondes à plusieurs semaines. Cette fonctionnalité protège contre la conservation à long terme sur les appareils concernés, mais ne protège en rien contre une capture d'écran ou une copie faite par le destinataire avant l'expiration du délai : rien, dans aucune messagerie, n'empêche techniquement quelqu'un de garder une trace de ce qu'il a lu, une limite honnête à connaître plutôt qu'une fausse promesse d'effacement total.
Le numéro de téléphone, la limite historique, en partie résolue
Signal a longtemps exigé un numéro de téléphone pour créer un compte, et le partageait automatiquement à tous les contacts d'une conversation, une gêne réelle pour qui préférerait ne pas révéler ce numéro. Une fonctionnalité de nom d'utilisateur permet aujourd'hui de communiquer sans jamais révéler son numéro à un contact, celui-ci pouvant être retiré une fois le compte créé. Le numéro reste malgré tout nécessaire à l'inscription initiale elle-même, une limite qui n'a pas complètement disparu, seulement déplacée.
Points de vigilance
- Signal protège le contenu et une partie des métadonnées, mais un appareil déjà compromis par un logiciel malveillant (voir l'article dédié) rend inutile n'importe quel chiffrement, puisque le message est lisible directement sur l'écran avant même d'être chiffré
- Le simple fait qu'une personne possède un compte Signal reste, dans une certaine mesure, une information observable de l'extérieur, même si le contenu échangé ne l'est pas
- Comme pour tout outil de sécurité, la promesse ne vaut que ce que vaut la vigilance de celui qui l'utilise, garder l'application à jour reste indispensable (voir l'article sur les mises à jour)
Pour qui
Signal s'adresse à quiconque veut une messagerie dont les garanties techniques ont été vérifiées indépendamment, pas seulement affirmées, sans changer radicalement ses habitudes d'usage au quotidien. L'adoption de son protocole par des services bien plus grands reste, à ce jour, l'une des meilleures preuves disponibles que cette confiance n'est pas seulement méritée sur le papier.