VPN : à quoi ça sert vraiment (et à quoi non)
Lire la version audio
Le VPN est l'un des outils de sécurité les plus mal compris, en grande partie à cause de la façon dont il est vendu. Voici ce qu'il fait réellement.
Ce qu'un VPN fait concrètement
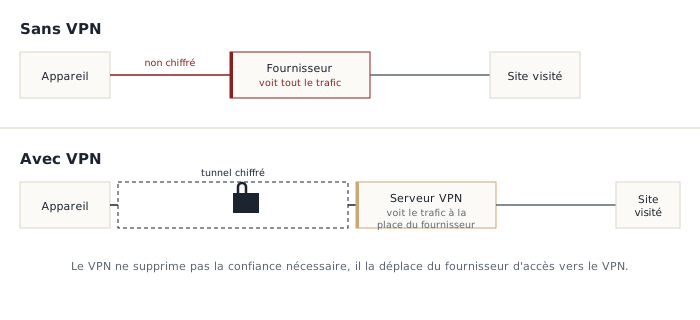
Un VPN (réseau privé virtuel) crée un tunnel chiffré entre un appareil et un serveur exploité par le fournisseur du VPN. Tout le trafic internet passe par ce tunnel avant de rejoindre sa destination finale, ce qui masque l'adresse IP réelle aux yeux des sites visités (voir l'article sur les adresses IP) et chiffre les données échangées entre l'appareil et le serveur du VPN.
Le tunnel lui-même repose sur un protocole de chiffrement. Les VPN les plus anciens utilisent souvent OpenVPN, fiable mais plus lent ; la plupart des services récents proposent désormais WireGuard, plus rapide et plus simple, devenu le standard actuel. Le choix du protocole n'a pas besoin d'être compris en détail pour utiliser un VPN correctement, mais WireGuard reste un bon critère de qualité à repérer dans les paramètres d'une application.
Ce qu'il protège vraiment
- Il empêche le fournisseur d'accès internet, ou le réseau Wi-Fi public utilisé, de voir quels sites sont visités
- Il cache l'adresse IP réelle, et donc la localisation approximative, aux sites consultés
- Il est particulièrement utile sur un Wi-Fi public non sécurisé, dans un café, un aéroport ou un hôtel, où d'autres personnes connectées au même réseau pourraient intercepter du trafic non chiffré
- Il permet, en changeant de serveur, d'accéder à un contenu limité à une autre région, un usage très répandu même s'il peut aller à l'encontre des conditions d'utilisation de certains services
Ce qu'il ne protège pas, contrairement à ce que la publicité laisse penser
- Il ne protège pas contre le phishing, qui repose sur la manipulation, pas sur l'interception de trafic (voir l'article dédié)
- Il ne protège pas contre un logiciel malveillant déjà installé sur l'appareil
- Il ne rend pas anonyme si l'utilisateur reste connecté à ses comptes personnels (Google, réseaux sociaux) pendant qu'il l'utilise : ces services savent toujours qui il est, quelle que soit l'adresse IP affichée
- Il ne remplace ni un mot de passe solide ni la double authentification
VPN gratuit : la fausse bonne affaire
Faire tourner des serveurs partout dans le monde coûte cher. Quand un VPN est entièrement gratuit sans aucune contrepartie visible, le modèle économique se trouve généralement ailleurs, et rarement dans l'intérêt de l'utilisateur. Certains VPN gratuits revendent l'historique de navigation à des annonceurs, exactement ce contre quoi un VPN est censé protéger. D'autres injectent leur propre publicité dans les pages visitées, ou se contentent de faire transiter le trafic sans le chiffrer correctement. Dans les cas les plus graves, une application de VPN gratuite s'est révélée être elle-même un logiciel malveillant, conçu uniquement pour capter du trafic à revendre ou à exploiter (voir l'article sur les malwares).
Un VPN gratuit intégré à un navigateur reconnu, ou l'offre gratuite limitée d'un fournisseur par ailleurs payant, reste raisonnable. Une application inconnue promettant un accès illimité et gratuit sans aucune autre source de revenu mérite une vraie méfiance.
VPN et Tor, deux outils différents
Le VPN et Tor sont souvent confondus alors qu'ils reposent sur des principes différents. Un VPN fait transiter tout le trafic par un seul serveur, celui du fournisseur choisi : la protection dépend entièrement de la confiance accordée à cette unique entreprise. Tor fait au contraire rebondir la connexion à travers plusieurs serveurs indépendants, gérés par des bénévoles répartis dans le monde, de sorte qu'aucun serveur unique ne connaît à la fois l'origine et la destination du trafic. Tor offre un anonymat plus robuste sur le principe, mais au prix d'une navigation nettement plus lente, ce qui en fait un outil pour des besoins spécifiques d'anonymat plutôt qu'un usage quotidien comme le VPN.
Un point de vigilance sur le choix du fournisseur
Un VPN voit passer l'intégralité du trafic à la place de l'opérateur internet habituel. Utiliser un VPN revient donc à déplacer sa confiance d'un acteur vers un autre, pas à la supprimer. Mieux vaut choisir un fournisseur avec une politique claire de non conservation des journaux de connexion (souvent appelée "no-logs"), idéalement vérifiée par un audit indépendant plutôt que simplement affirmée sur le site du fournisseur.
Une fonctionnalité technique mérite aussi d'être recherchée : le kill switch. Il coupe automatiquement l'accès à internet si la connexion au VPN venait à tomber, évitant qu'une déconnexion silencieuse ne laisse filer du trafic non protégé sans que l'utilisateur ne s'en rende compte.
Un autre piège technique, plus discret, s'appelle la fuite DNS. Avant de contacter un site, un appareil doit d'abord traduire son nom (comme exemple.com) en adresse IP (voir l'article dédié) via un service appelé DNS. Un VPN mal configuré chiffre bien le trafic principal, mais laisse parfois ces requêtes de traduction sortir du tunnel en clair, directement vers le fournisseur d'accès internet habituel. Le résultat est trompeur : l'adresse IP affichée semble bien celle du VPN, alors que l'opérateur internet voit malgré tout la liste des sites visités. Un VPN sérieux propose son propre service DNS à l'intérieur du tunnel pour éviter ce problème, et de nombreux sites permettent de tester gratuitement si une fuite DNS est présente une fois le VPN activé.
Un VPN est un bon outil pour un usage précis : protéger sa connexion sur un réseau auquel on ne fait pas confiance. Ce n'est ni une protection universelle, ni un substitut aux bases vues dans les articles précédents, et un mauvais choix de fournisseur peut même faire plus de mal qu'aucun VPN du tout.