Qu'est-ce que le DNS, et comment ton navigateur retrouve une adresse IP à partir d'un nom
Lire la version audio
L'article sur les adresses IP expliquait qu'un ordinateur ne communique jamais avec un nom de domaine, seulement avec une adresse IP. Personne, pourtant, ne tape une suite de chiffres pour visiter un site. Ce décalage entre ce qu'un humain tape et ce qu'une machine comprend est résolu par un système appelé DNS (Domain Name System), un des mécanismes les plus sollicités de tout internet, et pourtant largement invisible.
Le principe : un annuaire, mais réparti sur toute la planète
Le DNS fonctionne comme un annuaire téléphonique géant, qui associe un nom lisible par un humain à l'adresse IP réelle du serveur correspondant. La différence essentielle avec un vrai annuaire tient à son organisation : plutôt qu'une base de données unique et centralisée, qui deviendrait immédiatement un point de défaillance critique pour l'ensemble d'internet, le DNS est réparti sur des millions de serveurs à travers le monde, organisés en hiérarchie.
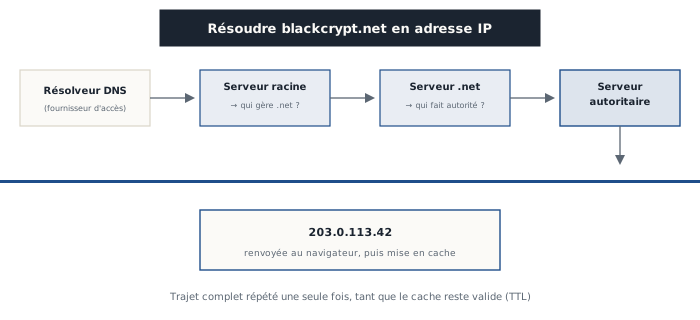
Quand un navigateur a besoin de résoudre un nom de domaine, la requête part d'abord vers un résolveur DNS, généralement fourni automatiquement par le fournisseur d'accès à internet ou configuré manuellement (des résolveurs publics comme ceux de Cloudflare ou Google existent aussi, pour des raisons de rapidité ou de confidentialité). Ce résolveur interroge ensuite, dans l'ordre, un serveur racine (qui connaît uniquement quels serveurs gèrent chaque extension, comme .com ou .net), puis le serveur responsable de cette extension précise (qui connaît uniquement quel serveur fait autorité pour le domaine exact demandé), et enfin ce serveur faisant autorité, qui détient la véritable adresse IP recherchée.
Pourquoi ça semble instantané malgré tout ce trajet
Ce trajet en plusieurs étapes pourrait sembler lent, surtout répété pour chaque site visité, mais un mécanisme de cache le rend en pratique quasiment invisible. Chaque réponse DNS est accompagnée d'une durée de vie (TTL, Time To Live), qui indique combien de temps le résolveur peut réutiliser cette réponse sans repartir interroger toute la chaîne. La très grande majorité des requêtes DNS quotidiennes sont ainsi servies directement depuis un cache, que ce soit celui du résolveur du fournisseur d'accès, celui du système d'exploitation, ou même celui du navigateur lui-même, sans jamais avoir besoin de refaire le trajet complet.
C'est ce qui explique qu'un changement d'adresse IP pour un site (un déménagement de serveur, par exemple) met parfois plusieurs heures à se propager partout dans le monde : le temps que les TTL déjà en cache un peu partout expirent, avant que chaque résolveur n'aille rechercher la nouvelle réponse.
Ce que le DNS ne vérifie jamais
Le DNS répond fidèlement à la question posée, sans jamais juger de sa légitimité. Un nom de domaine qui ressemble volontairement à un autre, avec une lettre changée ou une extension différente, obtient sa propre résolution DNS parfaitement fonctionnelle, exactement comme le site original. Le DNS ne vérifie ni l'identité du propriétaire du domaine visé, ni les intentions du site qu'il pointe : il se contente strictement de traduire un nom en adresse, un rôle qui n'a jamais été conçu pour filtrer quoi que ce soit (voir l'article sur le phishing pour ce que ce genre de nom de domaine trompeur cherche réellement à exploiter).
Un point de passage obligé, donc une cible
Parce que la résolution DNS précède littéralement toute connexion à un site, elle reste un point de passage sensible pour la sécurité et la confidentialité. Historiquement, la plupart des requêtes DNS voyagent en clair sur le réseau, ce qui permet à n'importe qui sur le trajet, y compris le fournisseur d'accès lui-même, de savoir précisément quels sites un appareil s'apprête à visiter, même sur une connexion HTTPS par ailleurs bien chiffrée. Des protocoles plus récents comme DNS over HTTPS (DoH) ou DNS over TLS (DoT) chiffrent désormais ces requêtes, une protection distincte de celle qu'apporte un VPN (voir l'article dédié), qui chiffre l'ensemble du trafic plutôt que la seule résolution de noms.
Le DNS reste aussi une cible technique directe : un empoisonnement de cache DNS (DNS cache poisoning) cherche à injecter une fausse réponse dans un résolveur, pour rediriger discrètement les visiteurs d'un site légitime vers un serveur contrôlé par un attaquant, sans que rien dans l'adresse tapée n'ait changé pour la victime.
Où ça se voit concrètement
- Chaque adresse tapée dans un navigateur déclenche potentiellement une résolution DNS avant même le début du chargement de la page
- Le cache DNS explique pourquoi un changement de serveur met du temps à se propager partout
- Un nom de domaine trompeur se résout tout aussi bien qu'un nom légitime, le DNS ne filtre jamais rien
- Chiffrer les requêtes DNS (DoH, DoT) protège la confidentialité de la navigation, indépendamment du chiffrement du contenu lui-même
Le DNS reste l'une des briques les plus anciennes et les plus fondamentales d'internet, largement antérieure au web lui-même : sans cette traduction constante entre noms et adresses, chaque site resterait accessible uniquement par une suite de chiffres à retenir par cœur.