Pourquoi ton mot de passe ne te protège probablement pas
Lire la version audio
Si ton mot de passe est un prénom suivi d'une année, ou une suite comme "azerty1234", cet article s'adresse directement à toi. Et même si ce n'est pas le cas, il reste utile : la plupart des gens pensent bien faire, et se trompent sur ce qui compte réellement.
Le vrai danger, ce n'est pas quelqu'un qui devine ton mot de passe
On imagine souvent une personne assise devant son écran, en train d'essayer "prénom + date de naissance", puis "prénom + 123", et ainsi de suite jusqu'à trouver la bonne combinaison. Ce n'est presque jamais comme ça que ça se passe dans la réalité.
Deux scénarios reviennent bien plus souvent :
- Un site sur lequel tu as un compte se fait pirater, et la base de données entière (emails et mots de passe) se retrouve en circulation. On appelle ça une fuite de données. Ces bases finissent parfois en vente sur des forums spécialisés, parfois simplement publiées gratuitement quelques mois plus tard.
- Un programme automatisé teste des milliards de combinaisons par seconde sur un compte, sans jamais se fatiguer, sans jamais dormir, et sans jamais se décourager après le millième échec. On appelle ça une attaque par force brute.
Dans les deux cas, ce n'est pas ton intelligence contre celle d'un pirate assis derrière un clavier. C'est ton mot de passe contre une machine, ou contre une base de données déjà volée ailleurs, sur un site dont tu as peut-être même oublié l'existence.
Toutes les fuites ne se valent d'ailleurs pas. Un site sérieux ne conserve jamais ton mot de passe tel quel : il le fait passer par une opération mathématique appelée hachage, qui le transforme en une suite de caractères illisible, différente à chaque fois et impossible à inverser directement. En cas de fuite d'un site qui applique correctement cette pratique, un attaquant récupère cette version hachée, pas ton mot de passe réel, et doit encore le deviner en testant des combinaisons jusqu'à obtenir le même résultat haché. C'est justement pour ça qu'un mot de passe long ralentit énormément ce travail, même une fois la base de données entre de mauvaises mains. À l'inverse, un site qui stocke encore les mots de passe en clair, une pratique aujourd'hui jugée très négligente, expose directement ton mot de passe réel dès la moindre fuite. C'est souvent précisé dans la communication officielle d'une entreprise après un incident : la mention "les mots de passe étaient hachés" change concrètement le niveau de risque réel pour toi, contrairement à "les mots de passe ont été exposés".
Pourquoi "motdepasse123" ne sert à rien
Les mots de passe les plus utilisés au monde sont connus, publiés, classés, et mis à jour chaque année par des chercheurs en sécurité qui analysent les fuites de données. Un programme qui teste automatiquement cette liste de mots de passe fréquents casse ce genre de compte en quelques secondes, pas en quelques années.
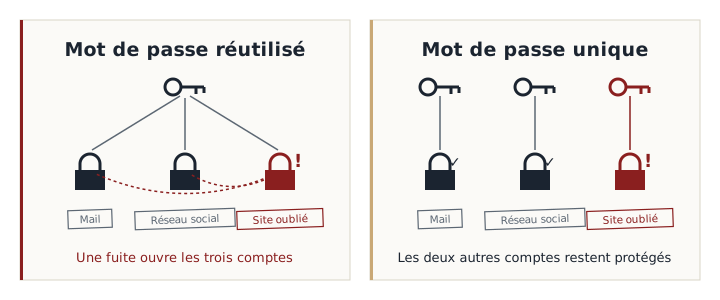
Il y a toutefois un problème encore plus courant que le mot de passe faible : réutiliser le même mot de passe sur plusieurs sites. Prenons un exemple concret. Tu crées un compte en 2020 sur un site de vente en ligne pour une seule commande, avec le mot de passe "Chocolat2020", le même que celui de ta boîte mail et de ton compte Instagram. Cinq ans plus tard, ce petit site que tu as oublié depuis longtemps se fait pirater. Tu ne le sauras probablement jamais, puisque tu n'y retournes plus. Mais la base de données, elle, circule désormais avec ton adresse email et ce mot de passe. Un attaquant n'a plus qu'à l'essayer sur ta boîte mail : ce sont en réalité tes trois comptes qui tombent, pas un seul, et tout part d'un site auquel tu ne pensais même plus.
C'est l'effet domino le plus fréquent en sécurité, illustré ci-dessous : un seul mot de passe partagé transforme la fuite d'un site mineur en compromission de comptes qui comptent vraiment.
Les fausses bonnes idées
Certaines habitudes donnent l'impression d'être sûres alors qu'elles ne changent presque rien face à une vraie attaque.
Remplacer des lettres par des chiffres qui leur ressemblent, comme écrire "P@ssw0rd" au lieu de "Password", en fait partie. Cette astuce est si répandue que les listes utilisées par les attaquants la prennent systématiquement en compte : un programme qui teste "password" essaie aussi automatiquement "p@ssw0rd", "p4ssw0rd" et toutes les variantes évidentes du genre, en quelques millisecondes supplémentaires à peine.
Faire varier légèrement un même mot de passe d'un site à l'autre pose un problème similaire. Utiliser "Chocolat2024" sur un site et "Chocolat2025" sur un autre donne l'impression d'avoir des mots de passe différents, mais un humain qui découvre l'un des deux devine l'autre en quelques secondes. Le principe de mot de passe unique par site ne fonctionne que si les mots de passe sont réellement sans lien logique entre eux, pas juste visuellement différents.
Changer de mot de passe régulièrement sans raison précise, une pratique longtemps recommandée par défaut, a également montré ses limites : forcé à en changer tous les trois mois, la plupart des gens se contentent d'incrémenter un chiffre à la fin ("Chocolat1", "Chocolat2"...), ce qui n'apporte aucune sécurité réelle. Mieux vaut un mot de passe solide qui ne change pas souvent, que dix variantes prévisibles du même mot de passe changées par obligation.
Ce qui fait réellement un mot de passe solide
Contrairement à l'idée reçue, ce n'est pas d'abord la complexité qui compte, c'est la longueur. Un mot de passe long et simple à retenir, comme une phrase de quatre mots sans rapport entre eux, est souvent plus solide face à une attaque par force brute qu'un mot de passe court rempli de symboles impossibles à mémoriser. Ce dernier a même un défaut caché : à force d'être difficile à retenir, on finit par le noter quelque part, sur un post-it ou dans un fichier texte, ce qui annule complètement l'intérêt de la complexité choisie au départ.
Une méthode simple pour construire une phrase de passe solide : choisir quatre mots courants, sans lien entre eux, dans un ordre qui n'a aucun sens logique, et les assembler tels quels. "Lampe37Canard!Voiture" reste plus facile à retenir que "Xk9#mQ2vL" pour la plupart des gens, tout en étant statistiquement bien plus difficile à casser par force brute, simplement parce qu'il est plus long et que la combinaison de mots sans rapport ne correspond à aucun motif prévisible.
Quelques repères concrets pour construire un bon mot de passe :
- Vise au moins 12 à 16 caractères, une phrase plutôt qu'un mot isolé
- Choisis des mots sans lien logique entre eux, pas une suite liée à ta vie personnelle
- Un mot de passe différent pour chaque site important, en particulier ta boîte mail, qui sert souvent à réinitialiser tous les autres
- Aucune information personnelle devinable : prénom, date de naissance, nom de l'animal, tout ce qu'on peut trouver en deux minutes sur un réseau social
- Active la double authentification quand le site le propose : un code supplémentaire, envoyé sur ton téléphone ou généré par une application, qui bloque l'accès même si le mot de passe a fuité
Gérer un mot de passe différent pour chaque site
C'est à ce stade que la plupart des gens abandonnent, et c'est compréhensible. Personne ne peut retenir de tête cinquante mots de passe uniques et réellement solides, surtout en plus de tout ce qu'il faut déjà retenir dans une journée.
La solution s'appelle un gestionnaire de mots de passe. C'est une application qui génère et retient un mot de passe unique et compliqué pour chaque site, protégée par un seul mot de passe principal que toi seul connais. Concrètement, au lieu de retenir cinquante mots de passe mal choisis parce qu'ils doivent rester mémorisables, tu en retiens un seul, correctement construit, et le reste devient invisible au quotidien : le gestionnaire remplit les champs à ta place.
Une inquiétude revient souvent à ce stade, et elle est légitime : confier tous ses mots de passe à une seule application, est-ce que ça ne revient pas à mettre tous ses œufs dans le même panier ? La réponse tient à la façon dont ces applications sérieuses sont construites. Le principe s'appelle le chiffrement de bout en bout, ou architecture "zero-knowledge" : tes mots de passe sont chiffrés directement sur ton appareil, avec une clé dérivée de ton mot de passe principal, avant même d'être envoyés vers les serveurs du gestionnaire. L'entreprise elle-même ne connaît jamais ton mot de passe principal et ne peut techniquement pas lire le contenu de ton coffre, même si ses propres serveurs étaient piratés. C'est très différent d'un site qui stockerait tes mots de passe en clair : ici, ce qui pourrait fuiter est déjà inexploitable sans la clé que toi seul possèdes.
La plupart des navigateurs et systèmes d'exploitation modernes intègrent désormais leur propre gestionnaire de mots de passe basique, suffisant pour commencer. Une application dédiée, séparée du navigateur, offre généralement plus de fonctionnalités (partage sécurisé, alertes de fuite, disponibilité sur tous les appareils indépendamment du navigateur utilisé), mais l'essentiel reste le même principe : une seule chose à retenir correctement, au lieu de cinquante mal choisies.
En résumé : un mot de passe n'a pas besoin d'être imprenable par un humain assis en face de toi. Il doit surtout ne jamais être réutilisé ailleurs, même sous une variante légèrement modifiée, et être assez long pour décourager une machine qui, elle, ne se lasse jamais. Le reste, comme les symboles obligatoires ou le changement forcé tous les trois mois, compte beaucoup moins que ce que la plupart des sites veulent bien laisser croire.