Les passkeys, la connexion sans mot de passe qui résiste au phishing
Lire la version audio
L'article sur la double authentification mentionnait en passant les passkeys comme l'une des rares méthodes réellement résistantes au phishing. Elles méritent plus qu'une mention : une passkey ne s'ajoute pas au mot de passe, elle le remplace entièrement, avec un fonctionnement qui supprime d'un coup plusieurs des faiblesses décrites dans l'article sur les mots de passe.
Le problème de fond du mot de passe
Un mot de passe est un secret partagé : l'utilisateur le connaît, et le site en garde une trace pour pouvoir le vérifier. Ce partage crée deux faiblesses qu'aucune règle de complexité ne corrige. D'abord, le secret peut être tapé au mauvais endroit : sur un faux site de phishing, le mot de passe part exactement de la même façon que sur le vrai. Ensuite, le site lui-même peut se faire voler sa base de données, et avec elle de quoi retrouver, ou au moins tester, les mots de passe de tous ses utilisateurs (voir l'article sur les bases de données).
Ce qu'est réellement une passkey
Une passkey repose sur le chiffrement asymétrique déjà décrit dans l'article dédié. Au moment de sa création, l'appareil génère une paire de clés propre à ce site précis : la clé publique est envoyée au site, qui la conserve ; la clé privée reste sur l'appareil, ou dans le gestionnaire qui la stocke, et n'en sort jamais.
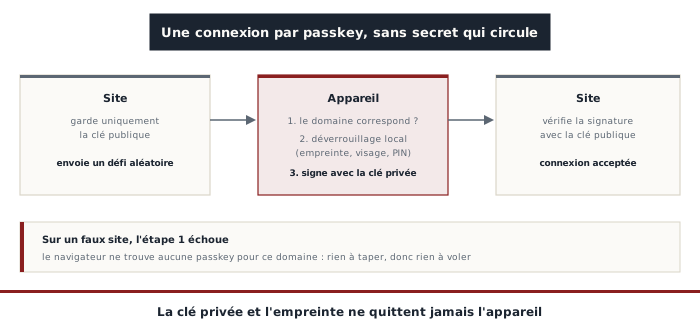
À chaque connexion, le site envoie un défi, une suite aléatoire différente à chaque fois. L'appareil demande à l'utilisateur de se déverrouiller (empreinte digitale, reconnaissance faciale ou code PIN), puis signe ce défi avec la clé privée. Le site vérifie la signature avec la clé publique qu'il a gardée, et accepte la connexion si elle correspond. Aucun secret ne circule sur le réseau : seule une signature valable pour ce défi unique, inutilisable une deuxième fois.
Un point souvent mal compris : l'empreinte digitale ou le visage ne sont jamais envoyés au site. Ils servent uniquement à déverrouiller la clé privée sur l'appareil lui-même, exactement comme le code d'un téléphone. Le site ne reçoit rien de biométrique, seulement la signature.
Pourquoi un faux site ne peut rien en faire
Chaque passkey est liée au nom de domaine exact du site pour lequel elle a été créée, et c'est le navigateur, pas l'utilisateur, qui vérifie ce domaine avant de proposer la passkey. Sur un faux site à l'adresse presque identique, même protégé par un cadenas HTTPS parfaitement valide (voir l'article sur le cadenas HTTPS), le navigateur ne trouve tout simplement aucune passkey correspondante. Il n'y a rien à taper, donc rien à se faire voler, et la vigilance de l'utilisateur n'entre même plus en jeu.
La fuite de la base de données d'un site perd aussi l'essentiel de sa valeur : elle ne contient que des clés publiques, qui permettent de vérifier une signature mais pas d'en produire une. Un attaquant qui les récupère ne peut s'en servir pour se connecter nulle part.
Synchronisée ou attachée à un appareil
Deux grandes familles de passkeys coexistent. Les passkeys synchronisées sont stockées dans un gestionnaire (celui d'Apple, de Google, ou un gestionnaire indépendant comme Bitwarden) et disponibles sur tous les appareils connectés au même compte : perdre son téléphone ne fait pas perdre ses passkeys. Les passkeys liées à un appareil vivent uniquement dans une clé de sécurité physique, et ne peuvent pas en être extraites : plus robustes, mais perdues avec la clé elle-même si aucune clé de secours n'a été enregistrée.
Pour se connecter sur un ordinateur qui ne contient pas la passkey, le navigateur affiche un QR code à scanner avec le téléphone. Le téléphone vérifie alors par Bluetooth (voir l'article sur le Bluetooth) qu'il se trouve physiquement à proximité de l'ordinateur, ce qui empêche un attaquant à distance de faire scanner son propre QR code à une victime.
Là où elles restent vulnérables
Une passkey protège la connexion elle-même, pas tout ce qui l'entoure :
- Si le site garde en parallèle un mot de passe ou une récupération par SMS, l'attaquant visera simplement cette porte restée ouverte
- La procédure d'ajout ou de récupération d'une passkey peut être détournée par ingénierie sociale (voir l'article dédié) : en septembre 2026, Microsoft a décrit une campagne où de faux techniciens du support appelaient des employés pour les pousser à "mettre à jour" leur passkey ou leur double authentification, afin d'y ajouter leurs propres méthodes de connexion
- Une fois la connexion faite, la session ouverte peut encore être volée par un logiciel malveillant installé sur l'appareil, la passkey n'intervenant qu'au moment de se connecter
- Changer d'écosystème (passer d'Apple à Android, par exemple) reste parfois moins simple qu'exporter une liste de mots de passe
Les passkeys ne rendent pas un compte invulnérable, mais elles déplacent l'attaque : au lieu de voler un secret qu'on tape, l'attaquant doit désormais convaincre quelqu'un d'ouvrir lui-même une autre porte. C'est une barre nettement plus haute, et la raison pour laquelle il vaut la peine d'accepter la proposition la prochaine fois qu'un site la fait, en désactivant si possible l'ancien mot de passe derrière.