Bitwarden : le gestionnaire de mots de passe qui montre son propre code
Lire la version audio
L'article sur les mots de passe recommandait un gestionnaire de mots de passe sans en nommer un précis. Bitwarden, disponible gratuitement et open source, illustre bien ce qu'un gestionnaire sérieux doit prouver techniquement, pas seulement promettre dans une page marketing.
Le principe zero-knowledge, ce qui rend un gestionnaire fiable ou pas
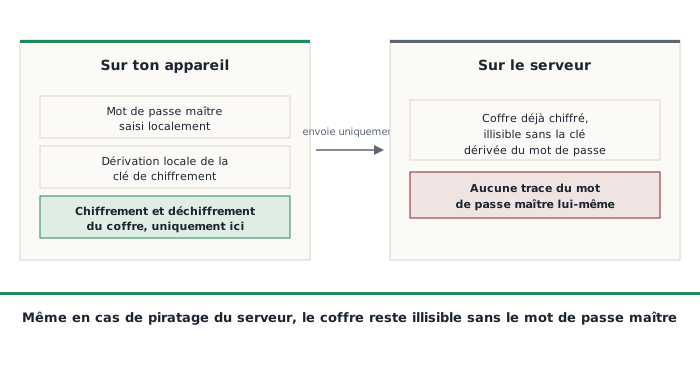
Un gestionnaire de mots de passe zero-knowledge fonctionne selon un principe précis : le mot de passe maître ne quitte jamais l'appareil de l'utilisateur. Il sert uniquement, sur place, à dériver une clé de chiffrement grâce à une fonction mathématique conçue pour être volontairement lente à recalculer (ce qui décourage une tentative de deviner le mot de passe par force brute). C'est cette clé, et seulement elle, qui chiffre et déchiffre le contenu du coffre localement. Ce qui part ensuite vers le serveur n'est jamais le mot de passe maître ni la clé elle-même, uniquement le coffre déjà chiffré, un bloc de données illisible sans repasser par cette même clé.
La conséquence directe : même en cas de piratage complet des serveurs de Bitwarden, ou même face à une réquisition judiciaire, l'entreprise elle-même n'a techniquement rien de lisible à fournir, puisqu'elle ne possède jamais le mot de passe maître ni la clé qui en découle. C'est une différence fondamentale avec un service qui stockerait les mots de passe en clair, ou les chiffrerait avec une clé que lui-même détient.
Open source : le code est vérifiable, pas juste promis
La plupart des gestionnaires de mots de passe commerciaux demandent de croire leur politique de confidentialité sur parole, sans pouvoir vérifier ce qui se passe réellement dans le logiciel. Bitwarden publie l'intégralité de son code, client comme serveur, sous licence open source, ce qui permet à n'importe quel chercheur en sécurité indépendant de vérifier que le chiffrement fonctionne réellement comme annoncé, plutôt que de simplement le croire sur la base d'une page marketing.
L'entreprise fait par ailleurs auditer régulièrement son infrastructure et son code par des cabinets de sécurité indépendants, avec des rapports rendus publics, le même principe de transparence vérifiable déjà rencontré dans l'article sur Mullvad pour les VPN.
Ce que la brèche LastPass a montré sur ce qui peut mal tourner
Une architecture zero-knowledge bien conçue sur le papier ne suffit pas à elle seule : sa solidité dépend aussi de sa mise en œuvre concrète. LastPass, un concurrent direct de Bitwarden revendiquant lui aussi une architecture zero-knowledge, a subi une intrusion en 2022 au cours de laquelle des coffres chiffrés de clients ont été dérobés depuis une sauvegarde cloud. Le chiffrement en lui-même n'a pas été cassé, mais une partie des coffres les plus anciens avait été créée avec des réglages de dérivation de clé plus faibles que les standards actuels, ce qui les rendait plus vulnérables à une tentative de deviner le mot de passe maître hors ligne, sans limite de tentatives ni de temps, une fois le fichier chiffré déjà entre les mains de l'attaquant. Des vols de cryptomonnaies ont ensuite été attribués, par plusieurs enquêtes indépendantes menées en 2023, à des coffres de cette brèche dont le mot de passe maître, trop faible ou trop ancien, a fini par céder.
La leçon ne concerne pas seulement LastPass : une architecture zero-knowledge protège réellement seulement si le mot de passe maître est solide et si les réglages de dérivation de clé restent à jour avec les standards du moment. Un chiffrement techniquement correct, appliqué à un mot de passe maître faible ou à un coffre jamais mis à jour vers des réglages plus robustes, reste vulnérable malgré la promesse initiale.
Ce que Bitwarden propose concrètement
L'offre gratuite reste réellement utilisable au quotidien, sans limite sur le nombre de mots de passe stockés ni sur le nombre d'appareils synchronisés, une différence notable avec plusieurs concurrents qui limitent volontairement leur version gratuite pour pousser vers un abonnement payant. L'offre payante, à un tarif modeste par an, ajoute un générateur de mots de passe avancé, un rapport de sécurité qui signale les mots de passe faibles ou réutilisés, une surveillance des fuites de données connues touchant les emails enregistrés, et un stockage de pièces jointes chiffrées dans le coffre. Des applications existent pour navigateur, téléphone et ordinateur, avec synchronisation automatique entre tous les appareils connectés au même compte.
Une fonctionnalité moins connue, l'accès d'urgence, permet de désigner un contact de confiance qui pourra demander l'accès au coffre après un délai d'attente configurable, si le titulaire du compte devient injoignable, une réponse concrète à la question de ce qui se passe en cas d'incapacité, sans pour autant donner un accès permanent non sollicité.
L'option self-hosting, pour qui veut aller plus loin
Puisque le code serveur est lui-même open source, il est possible d'héberger soi-même son propre serveur Bitwarden plutôt que de faire confiance au service cloud de l'entreprise. Une réimplémentation communautaire plus légère, Vaultwarden, s'est imposée comme l'option la plus utilisée pour ce type d'auto-hébergement, compatible avec les applications officielles Bitwarden tout en demandant beaucoup moins de ressources qu'un serveur officiel complet. Cette option correspond à la même logique déjà appliquée ailleurs sur ce site pour l'analytique (voir l'article sur les cookies et traceurs) : garder le contrôle total plutôt que de déplacer la confiance vers un tiers, même un tiers réputé sérieux.
Points de vigilance
- Bitwarden Inc. est une entreprise américaine, soumise au droit américain et à d'éventuelles réquisitions judiciaires. L'architecture zero-knowledge limite fortement l'impact d'une telle réquisition, puisque l'entreprise n'aurait techniquement à fournir que des données déjà chiffrées, mais ce n'est pas la même situation géopolitique qu'un fournisseur basé ailleurs
- Le mot de passe maître reste, par construction, le seul point d'accès : sans lui et sans l'accès d'urgence configuré au préalable, personne, pas même Bitwarden, ne peut restaurer un coffre perdu
- Comme pour tout logiciel de sécurité, la promesse ne vaut que ce que valent ses réglages par défaut et sa mise à jour dans le temps, l'épisode LastPass le rappelle directement
Pour qui
Bitwarden s'adresse à quiconque n'a pas encore de gestionnaire de mots de passe, ou utilise encore un mot de passe unique réutilisé partout (voir l'article dédié pour comprendre pourquoi c'est risqué). L'offre gratuite suffit largement pour commencer, le code ouvert et les audits publics permettent de vérifier la promesse plutôt que de la croire sur parole, et l'option self-hosting reste disponible pour qui veut, plus tard, pousser la confiance encore un cran plus loin.