Cookies et traceurs : ce qu'un site sait vraiment de toi en te visitant
Lire la version audio
Le bandeau "accepter les cookies" est devenu un réflexe de clic, souvent sans que personne ne sache vraiment ce qu'il autorise. Voici ce qu'un cookie fait réellement, et pourquoi tous ne se valent pas.
Un cookie, c'est quoi concrètement
Un cookie est un petit fichier texte, quelques centaines de caractères tout au plus, qu'un site demande au navigateur de conserver puis de lui renvoyer à chaque visite suivante. Il contient le plus souvent un identifiant unique, une longue chaîne de caractères sans signification en elle-même, qui permet au site de reconnaître un visiteur déjà venu plutôt que de le traiter comme un inconnu à chaque page chargée. Le cookie est toujours associé à un domaine précis : par défaut, un site ne peut ni lire ni modifier les cookies déposés par un autre domaine.
C'est cette reconnaissance qui rend possible des usages parfaitement utiles : rester connecté à un compte sans retaper son mot de passe à chaque page, garder un panier d'achat rempli en changeant de page, ou mémoriser une préférence de langue ou de thème (voir l'article sur le pare-feu pour un autre mécanisme de sécurité tout aussi mal compris). Rien de tout ça n'a besoin d'être hostile, et la plupart des cookies déposés sur un site ne le sont pas.
Cookie de session et cookie persistant
Deux durées de vie très différentes coexistent sous le même nom. Un cookie de session disparaît automatiquement à la fermeture du navigateur : c'est typiquement celui qui garde une connexion active pendant une visite, sans intention de se souvenir du visiteur au-delà. Un cookie persistant, lui, porte une date d'expiration explicite, parfois plusieurs mois ou années dans le futur, et survit à la fermeture du navigateur comme au redémarrage de l'appareil. C'est ce deuxième type qui permet à un site de reconnaître un visiteur des semaines après sa dernière visite, et c'est aussi celui qui rend un suivi prolongé possible.
Premier et tiers, la vraie différence
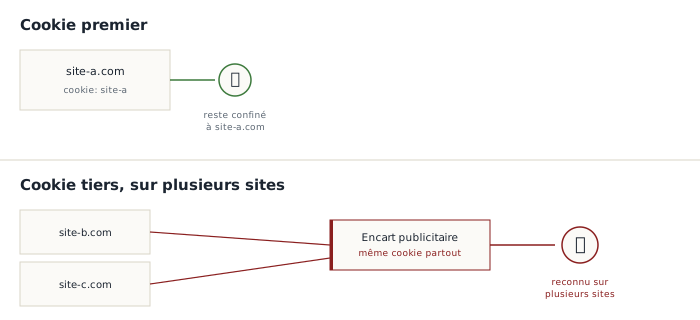
La distinction qui compte le plus n'est pas la durée de vie, mais l'origine du cookie. Un cookie tiers vient d'une ressource intégrée dans la page mais hébergée par un autre domaine, le plus souvent un encart publicitaire ou un bouton de partage de réseau social. Si ce même encart tiers est intégré sur des milliers de sites différents, il peut déposer et relire le même cookie sur chacun d'eux, ce qui permet à son opérateur de reconstituer une partie de l'historique de navigation d'une personne à travers des sites qui n'ont, eux, absolument aucun lien entre eux. C'est ce mécanisme précis, pas le cookie en tant que tel, qui inquiète le plus les défenseurs de la vie privée, et c'est celui que la plupart des navigateurs récents (Safari, Firefox) bloquent désormais par défaut, Chrome ayant annoncé puis repoussé plusieurs fois sa propre suppression des cookies tiers.
Ce qu'un cookie ne peut pas faire
Un cookie reste un fichier texte passif, sans capacité d'exécution : il ne peut ni lire d'autres fichiers sur l'appareil, ni accéder à la caméra ou au micro, ni installer quoi que ce soit. Ces capacités relèvent d'un logiciel malveillant, une catégorie entièrement différente (voir l'article sur les malwares). Un cookie ne peut pas non plus, à lui seul, révéler une identité civile : il identifie un navigateur sur un appareil, pas une personne nommément, sauf si cette personne s'est elle-même connectée à un compte associé à son identité sur ce même navigateur.
Au-delà des cookies : le fingerprinting
Bloquer ou supprimer les cookies ne met pas fin à toute forme de suivi. Une technique plus discrète, appelée fingerprinting (prise d'empreinte), combine des dizaines de caractéristiques techniques que le navigateur communique de toute façon pour fonctionner correctement : la résolution d'écran, les polices installées, la version exacte du navigateur et du système, le fuseau horaire, la liste des extensions actives. Prise isolément, chacune de ces informations est banale et partagée par des milliers d'autres visiteurs. Combinées, elles forment souvent une empreinte suffisamment rare pour identifier un appareil précis parmi des millions d'autres, sans avoir besoin de stocker le moindre cookie.
Cette méthode est plus difficile à bloquer qu'un cookie, puisqu'elle ne dépend d'aucun fichier stocké qu'il suffirait de supprimer : elle se reconstruit à chaque visite à partir d'informations que le navigateur transmet nécessairement. Certains navigateurs récents (Firefox, Brave) intègrent des protections qui uniformisent volontairement certaines de ces informations pour rendre les appareils moins distinguables les uns des autres, une approche différente du simple blocage de cookies.
Reprendre le contrôle, concrètement
- Refuser les cookies non essentiels sur le bandeau de consentement plutôt que d'accepter par réflexe, quand un choix distinct est proposé, ce qui devrait être le cas conformément à la réglementation applicable
- Utiliser les réglages du navigateur pour bloquer par défaut les cookies tiers, déjà fait automatiquement sur Safari et Firefox
- Supprimer périodiquement les cookies existants depuis les paramètres du navigateur, ce qui repart à zéro pour les sites qui n'ont pas d'autre moyen de reconnaissance
- Garder à l'esprit que la navigation privée empêche la conservation locale des cookies après la fermeture de la fenêtre, mais ne rend pas invisible pour autant : le site visité, et le réseau utilisé, voient toujours la visite au moment où elle a lieu
Aucune de ces mesures ne supprime le suivi à 100 %, en particulier face au fingerprinting, mais chacune réduit réellement la quantité d'informations reconstituables sur la durée, ce qui reste la meilleure protection disponible sans renoncer à un usage normal d'internet.