282 millions de dollars volés à une seule personne, sans casser le moindre code
Lire la version audio
L'article sur le piratage Coldcard décrivait un vol de wallet matériel causé par une faille dans le code. Un incident survenu le 10 janvier 2026, plus de deux fois plus coûteux, montre l'exact opposé : aucun code n'a été cassé, seulement une personne convaincue de faire le travail elle-même.
Ce qui s'est passé
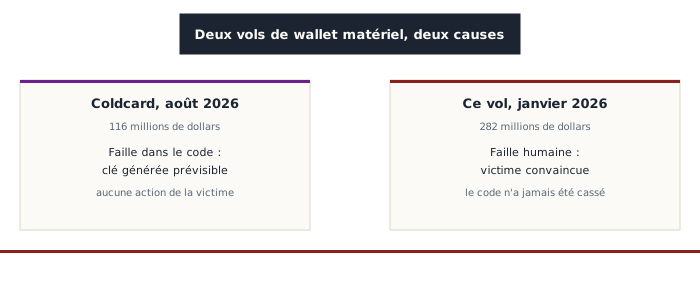
Le 10 janvier 2026, vers 23h UTC, une personne a perdu environ 2,05 millions de litecoins et 1 459 bitcoins, une somme évaluée à plus de 282 millions de dollars au moment des faits, selon l'enquêteur blockchain indépendant ZachXBT. Il s'agit du plus gros vol individuel de cryptomonnaies recensé en 2026, dépassant le précédent record de ce type, 243 millions de dollars volés en août 2024.
Un wallet matériel, mais une victime convaincue d'autoriser elle-même
La victime détenait ses fonds sur un wallet matériel, la protection la plus solide contre un piratage à distance (voir l'article dédié). Selon les informations disponibles, une personne se présentant comme un support technique a guidé la victime à travers une prétendue procédure de "récupération" de son wallet, une manipulation d'ingénierie sociale (voir l'article dédié) plutôt qu'une attaque technique contre l'appareil lui-même. La promesse centrale d'un wallet matériel, que la clé privée n'en sort jamais, a techniquement tenu : personne n'a piraté l'appareil à distance. Le problème s'est situé ailleurs, exactement comme le rappelait déjà l'article sur les arnaques crypto : aucun support légitime ne demande jamais une phrase de récupération ou de faire quoi que ce soit qui autoriserait un tiers à agir sur un wallet, quelle que soit la raison invoquée.
Pourquoi le blanchiment est passé par le Monero
Une fois les fonds volés, l'attaquant a rapidement converti une grande partie du bitcoin et du litecoin dérobés en Monero, via plusieurs plateformes d'échange instantané, avant de faire transiter une partie des fonds restants entre plusieurs blockchains via un protocole de pont inter-chaînes. Ce choix n'est pas anodin : contrairement à Bitcoin, dont le registre reste entièrement public et consultable par tous (voir l'article sur la blockchain), Monero est spécifiquement conçu pour masquer par défaut l'expéditeur, le destinataire et le montant de chaque transaction. Convertir des fonds volés en Monero rend leur trajet ultérieur beaucoup plus difficile à suivre pour des enquêteurs, une des raisons pour lesquelles cette cryptomonnaie revient aussi souvent dans les affaires de blanchiment après un vol de cette ampleur.
Ce que ça change, concrètement
Cet incident confirme, à une échelle inhabituelle, une leçon déjà répétée plusieurs fois sur ce site : posséder l'outil de sécurité le plus solide qui existe ne protège de rien si son propriétaire est convaincu de contourner lui-même cette protection. Aucune mise à niveau technique n'aurait empêché ce vol, seule l'application stricte d'un réflexe déjà énoncé plusieurs fois ici aurait suffi : ne jamais suivre les instructions d'un support non sollicité, et vérifier son identité par un canal totalement indépendant avant d'entreprendre quoi que ce soit sur un wallet, quelle que soit la somme en jeu, et surtout quand cette somme est considérable.