Le piratage Coldcard : quand un wallet matériel n'est pas aussi sûr qu'il en a l'air
Lire la version audio
Le wallet matériel est présenté, y compris sur ce site, comme la protection la plus solide contre un piratage à distance : la clé privée n'y quitte jamais l'appareil, même lors d'une transaction. Un incident réel révélé début août 2026 montre pourtant qu'un wallet matériel peut être vidé sans qu'aucun pirate n'ait jamais touché ni approché l'appareil physique. Voici ce qui s'est passé, et pourquoi ça ne remet pas en cause le conseil de base, mais l'affine.
Ce qui s'est passé
Coinkite, le fabricant du wallet matériel Coldcard, a publié le 30 juillet 2026 un avis de sécurité après qu'un chercheur de l'entreprise Block a identifié une faille touchant la génération des phrases de récupération (seed phrases, voir l'article sur les wallets pour ce que représente cette phrase). L'exploitation a suivi en quatre vagues sur quatre jours : la première, à elle seule, a siphonné 594 bitcoins depuis environ 500 wallets différents en seulement 25 minutes. Au total, les estimations les plus complètes chiffrent le préjudice à environ 1 816 bitcoins, autour de 116 millions de dollars, répartis sur plus de 5 200 adresses touchées.
La faille : une clé prévisible, pas un piratage à distance
Le problème ne venait pas d'un accès distant à l'appareil, ce qui aurait directement contredit la promesse de base d'un wallet matériel. Il se trouvait plus en amont, dans la version 4.0.1 du micrologiciel (firmware), publiée en mars 2021 : une erreur de configuration faisait utiliser, pour générer la phrase de récupération, un générateur de nombres aléatoires logiciel plutôt que le générateur matériel dédié de la puce, normalement bien plus fiable pour produire un hasard réellement imprévisible.
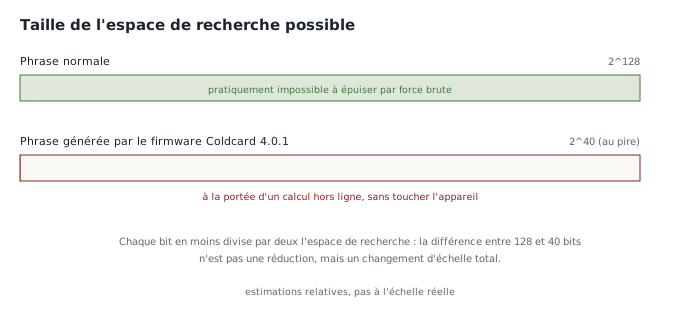
Une phrase de récupération standard repose sur environ 128 bits d'aléa, un espace de possibilités si vaste qu'il rend une recherche exhaustive totalement impraticable, même avec une puissance de calcul considérable. La faille réduisait cet aléa réel à une valeur bien plus faible, parfois à peine 40 bits selon les analyses, un espace de recherche des milliers de milliards de fois plus petit, largement à la portée d'un calcul par force brute mené hors ligne, sans jamais avoir besoin de toucher l'appareil de la victime.
Pourquoi la clé "qui ne quitte jamais l'appareil" n'a pas suffi
C'est le point le plus contre-intuitif de cet incident : la promesse centrale du wallet matériel, que la clé privée ne quitte jamais l'appareil pendant une transaction, a parfaitement tenu. Aucune transaction n'a fui d'information, aucun appareil n'a été piraté à distance pendant son usage. Le problème se situait cinq ans plus tôt, au moment même où la clé avait été créée : une clé générée de façon prévisible reste prévisible pour toujours, quelle que soit la qualité de sa protection après coup. Un coffre-fort inviolable ne sert à rien si la combinaison a été tirée d'une liste de mille possibilités plutôt que de dix milliards.
Le piège du correctif incomplet
Un détail de la réponse de Coinkite mérite une attention particulière, parce qu'il dépasse largement ce seul incident. Mettre à jour le micrologiciel corrige la faille pour toute nouvelle phrase générée après la mise à jour, mais ne protège strictement pas les phrases déjà générées avec la version vulnérable : ces clés-là restent aussi prévisibles qu'avant, même sur un appareil fraîchement mis à jour. Coinkite a donc dû demander à ses utilisateurs concernés non pas de simplement mettre à jour, mais de migrer l'intégralité de leurs fonds vers une phrase entièrement nouvelle, générée après le correctif. Une victime a expliqué avoir perdu 1,6 million de dollars alors qu'elle affirme avoir suivi les bonnes pratiques de sécurité habituelles, un rappel que même une prudence réelle ne protège pas contre une faille invisible depuis l'origine.
Ce que ça change, concrètement
Un wallet matériel reste, très largement, la meilleure protection disponible contre le vol à distance, et cet incident ne change rien à cette conclusion : ce n'est pas la catégorie d'outil qui a échoué, mais une erreur précise dans une version précise d'un firmware précis, restée invisible pendant cinq ans avant d'être découverte et exploitée. La vraie leçon est plus générale : la sécurité d'un wallet matériel dépend autant de la qualité de son code, vérifiable seulement par un tiers compétent et le temps, que du fait que la clé n'en sorte jamais. Un appareil resté longtemps sans mise à jour, ou dont la phrase de récupération a été générée par une ancienne version d'un firmware jamais renouvelée depuis, mérite une vérification, pas une confiance acquise une fois pour toutes à l'achat.