319 millions de dollars volés, puis les hackers ont écrit sur la blockchain
Lire la version audio
Le 6 septembre 2026, un réseau bâti au-dessus de Bitcoin s'est fait voler l'équivalent de 319 millions de dollars en quelques minutes. Ce qui rend cet incident particulier, ce n'est pas seulement le montant : c'est la façon dont les attaquants ont ensuite négocié leur sortie, directement sur la blockchain, à la vue de tout le monde.
Ce qui s'est passé
Le réseau concerné s'appelle Liquid Network, un système développé par l'entreprise Blockstream et construit au-dessus de Bitcoin (voir l'article sur la blockchain pour comprendre le principe général). À 13h53 UTC, des attaquants ont exploité une faille dans la façon dont le logiciel vérifiait certaines preuves cryptographiques internes, un mécanisme censé garantir qu'aucune unité n'est créée sans contrepartie réelle. Ce défaut de vérification leur a permis de faire créer 4 000 bitcoins directement sur le réseau, sans avoir déposé le moindre bitcoin réel en échange.
Treize minutes plus tard, les attaquants demandaient déjà à convertir ces fonds via une plateforme d'échange. Vingt-deux minutes après cette demande, soit à peine 36 minutes après la création frauduleuse, les 4 000 bitcoins volés (environ 319 millions de dollars à ce moment-là) avaient quitté le réseau.
Comment les attaquants ont communiqué directement sur la blockchain
C'est l'aspect le plus inhabituel de cette affaire. Une transaction Bitcoin peut contenir, en plus d'un montant et d'une destination, un petit champ optionnel appelé OP_RETURN, capable de porter jusqu'à 80 octets de données arbitraires, du texte y compris. Ce champ n'a aucun effet sur les fonds transférés : c'est simplement un espace public où n'importe qui peut écrire un message, visible par quiconque consulte la blockchain.
Les attaquants s'en sont servis pour écrire, en clair : "we are whitehats. contact us on chain" ("nous sommes des hackers éthiques, contactez-nous sur la chaîne"). Un whitehat, ou hacker éthique, désigne normalement quelqu'un qui signale une faille pour la faire corriger, plutôt que de l'exploiter pour en tirer profit.
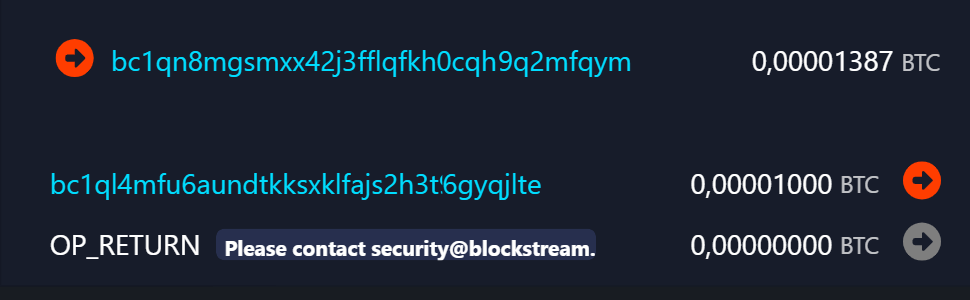
L'équipe de Blockstream a répondu par le même moyen. La capture ci-dessus montre l'une de ces transactions réelles, consultable par n'importe qui sur un explorateur de blocs public (transaction `91271efcbb5ab29abfc38ae635f0644e3ba042aad56f92d40136e1dde4742fe8`, le 6 septembre 2026 à 21h31 UTC) : "Please contact [email protected]". Les échanges qui ont suivi se sont poursuivis sous forme de messages chiffrés puis signés par PGP, insérés dans d'autres transactions successives, une négociation entière menée publiquement, sans email ni canal privé.
Il faut noter que se qualifier soi-même de "whitehat" après avoir déjà extrait les fonds reste une affirmation des attaquants, pas un statut vérifié : la distinction entre un chercheur en sécurité qui négocie une récompense après coup et un vol pur et simple assorti d'une justification a posteriori dépend largement de la suite des événements, pas du message lui-même.
Un retour partiel, et une part qui reste disputée
Le lendemain, 7 septembre, les attaquants ont restitué environ 3 400 des 4 000 bitcoins volés, soit près de 85 % du montant total, à hauteur d'environ 272 millions de dollars. Les 598,5 bitcoins restants, autour de 47 millions de dollars, sont restés entre leurs mains : ils les réclament comme récompense pour avoir révélé la faille plutôt que de l'exploiter plus longtemps ou de la revendre à quelqu'un d'autre.
Ce schéma, un retour partiel des fonds présenté comme une "prime" méritée, devient un motif récurrent dans les gros piratages crypto des dernières années : il place le réseau attaqué devant un choix difficile, accepter la perte partielle et éviter un procès long et incertain, ou refuser et risquer de ne jamais rien récupérer.
Pourquoi ce n'est pas le genre de piratage déjà vu sur ce site
Les articles sur le phishing ou les arnaques crypto (voir l'article dédié) décrivent des attaques qui ciblent une personne : voler un mot de passe, une phrase de récupération, ou tromper quelqu'un pour qu'il autorise une transaction. Rien de tel ici. Personne n'a été trompé, aucun wallet individuel n'a été compromis (voir l'article sur les wallets pour la différence). La faille se trouvait directement dans la logique de vérification du réseau lui-même, un bug dans le code que même une équipe expérimentée comme celle de Blockstream n'avait pas détecté avant qu'il ne soit exploité.
C'est un rappel utile : la sécurité d'un système crypto ne dépend pas seulement de la prudence de ses utilisateurs. Un protocole entier peut contenir une faille invisible pendant des années, jusqu'à ce que quelqu'un la trouve, que ses intentions soient bonnes ou non.