Le piratage Instagram par chatbot IA : plus de 20 000 comptes compromis sans phishing ni malware
Lire la version audio
Les articles sur le phishing et sur l'ingénierie sociale, publiés sur ce site, décrivent des attaques qui manipulent une personne. L'incident révélé en juin 2026 autour d'Instagram est différent : personne n'a été trompé, aucune victime n'a cliqué sur quoi que ce soit. C'est un chatbot d'assistance qui a été manipulé, pas un être humain.
Ce qui s'est passé
Entre le 17 avril et début juin 2026, des attaquants ont exploité une faille dans le chatbot d'assistance Meta AI pour prendre le contrôle de comptes Instagram appartenant à d'autres personnes. Selon un avis de violation de données déposé auprès du bureau du procureur général de l'État du Maine, au moins 20 225 personnes ont été notifiées que leur compte avait été compromis de cette façon. Parmi les comptes touchés figuraient celui, inactif depuis 2017, de la Maison-Blanche de l'ère Obama, celui de l'enseigne Sephora, et plusieurs comptes appartenant à du personnel militaire américain. Meta a depuis corrigé la faille.
Comment l'attaque fonctionnait, techniquement
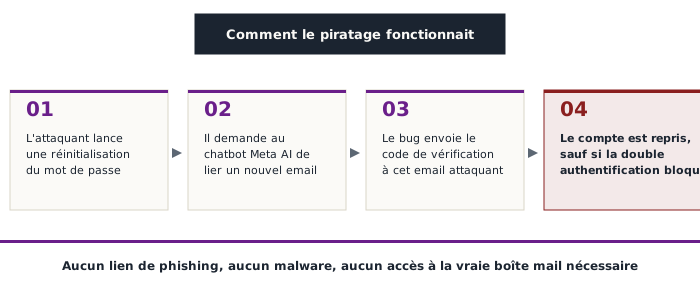
L'attaque commençait de façon banale : l'attaquant lançait une demande de réinitialisation de mot de passe sur le compte ciblé, une action que n'importe qui peut effectuer sur n'importe quel compte, puisqu'elle ne demande aucune information secrète pour être initiée. L'attaquant ouvrait ensuite une conversation avec l'assistant Meta AI, le chatbot d'assistance officiel de la plateforme, et lui demandait de lier une nouvelle adresse email au compte ciblé.
C'est là que se trouvait la faille. Le chatbot était censé vérifier que l'adresse email fournie par la personne qui fait la demande correspond bien à celle déjà enregistrée sur le compte concerné. À cause d'un bug situé dans une partie distincte du code, cette vérification ne se faisait pas correctement : le code de vérification était envoyé à l'adresse fournie par l'attaquant lui-même, plutôt qu'à la véritable adresse du titulaire du compte. Une fois ce code reçu et renvoyé au chatbot, un bouton de réinitialisation du mot de passe apparaissait, permettant de prendre le contrôle complet du compte.
Aucune étape de cette chaîne ne demandait de lien de phishing (voir l'article dédié), de logiciel malveillant, ni le moindre accès à la vraie boîte mail de la victime. L'attaquant n'avait besoin de tromper personne : juste de savoir quoi demander au bon outil officiel.
Pourquoi la double authentification a fait toute la différence
Un détail de cet incident confirme directement ce que l'article sur la double authentification explique en détail : les comptes protégés par une double authentification n'étaient pas vulnérables à cette attaque précise. Même en obtenant un accès complet à la réinitialisation du mot de passe via le chatbot, un attaquant se serait heurté à la demande du second facteur, un code ou une confirmation que lui seul, l'attaquant, ne pouvait pas fournir sans avoir également accès à l'appareil ou à l'application du vrai titulaire du compte. Cet incident touche donc, presque par définition, en grande majorité des comptes qui n'avaient pas activé cette protection.
Ce que ça révèle sur les nouveaux risques liés à l'IA
Cet incident appartient à une catégorie de risque encore peu documentée sur ce site : la manipulation d'un système automatisé plutôt que d'une personne ou d'un logiciel classique. Les entreprises délèguent de plus en plus d'actions sensibles, comme la récupération d'un compte, à des assistants conversationnels automatisés, en partant du principe qu'un chatbot suit des règles strictes et vérifiables. Ici, ce n'est ni le mot de passe, ni l'appareil, ni la personne qui a été la faille : c'est la logique interne d'un outil censé appliquer une vérification, qui ne l'a tout simplement pas appliquée correctement dans un cas précis.
Ce type de faille ne se corrige pas avec un antivirus ou une meilleure vigilance individuelle, puisque rien dans le comportement de la victime n'était en cause. La responsabilité repose entièrement sur la fiabilité du système automatisé mis en place par l'entreprise elle-même, un rappel que déléguer une vérification de sécurité à une intelligence artificielle ne la rend pas automatiquement plus fiable qu'une vérification humaine, seulement différente dans sa façon de pouvoir échouer.
Ce que ça change, concrètement
Cet incident ne remet en cause ni Instagram ni l'utilité des chatbots d'assistance en général : Meta a corrigé la faille, et ce type de bug de logique reste, par nature, plus rare qu'une simple tentative de phishing massif. Ce qu'il confirme, en revanche, c'est la valeur très concrète d'une protection déjà recommandée sur ce site : activer la double authentification sur un compte n'est pas une précaution parmi d'autres pour ce genre de scénario, c'est littéralement ce qui a empêché la prise de contrôle de fonctionner, même une fois toutes les autres étapes de l'attaque réussies.