EvilTokens : 12 000 boîtes mail piratées sans jamais voler un seul mot de passe
Lire la version audio
Le 22 septembre 2026, Microsoft a annoncé avoir démantelé EvilTokens, un service de phishing clé en main utilisé pour compromettre plus de 12 000 boîtes mail dans plus de 10 000 organisations. La France fait partie des pays les plus touchés, avec les États-Unis, le Canada, le Royaume-Uni, l'Australie et l'Inde. Ce qui rend cette affaire particulière, c'est que les victimes n'ont jamais donné leur mot de passe à un faux site : elles se sont connectées sur le vrai.
Ce qui s'est passé
Apparu en février 2026, EvilTokens se vendait sur Telegram comme un abonnement : 1 500 dollars de frais d'entrée, puis 500 dollars par mois, pour disposer d'une infrastructure de phishing complète, prête à l'emploi. Coinbase a retracé environ 1,1 million de dollars de revenus liés à la plateforme.
L'opération de démantèlement, autorisée par un tribunal fédéral américain de Virginie, a réuni Microsoft et Health-ISAC (une organisation de partage d'informations sur les menaces dans le secteur de la santé) avec Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, la Shadowserver Foundation et TRM Labs. Cinquante sites web utilisés pour faire fonctionner le service ont été saisis, et plus de 150 noms de domaine liés à son infrastructure désactivés. Au Royaume-Uni, la police de Londres avait déjà arrêté deux hommes de 32 et 38 ans le 11 septembre.
Une technique qui passe par la vraie page de connexion
EvilTokens détournait une fonction parfaitement légitime de Microsoft, la connexion par code d'appareil. Elle existe pour les appareils sur lesquels il est difficile de taper un mot de passe, comme une télévision connectée ou un écran de salle de réunion : l'appareil affiche un code court, et l'utilisateur va, depuis son téléphone ou son ordinateur, sur la page officielle de Microsoft pour saisir ce code et se connecter normalement, double authentification comprise. L'appareil reçoit alors l'accès au compte.
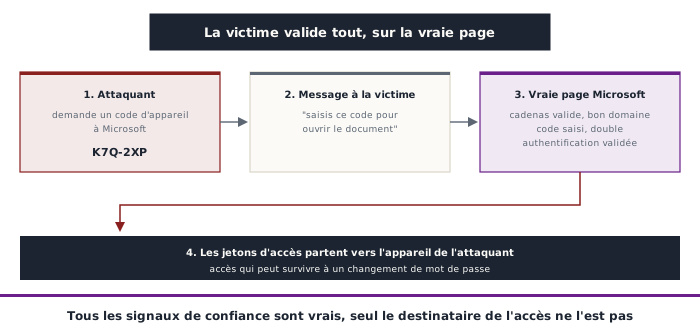
Les attaquants demandaient eux-mêmes un code à Microsoft, puis l'envoyaient à leur cible dans un message crédible, en l'invitant à le saisir pour consulter un document ou valider une opération. La victime se rendait sur la véritable adresse de Microsoft, voyait un cadenas HTTPS parfaitement valide (voir l'article sur le cadenas HTTPS), le bon nom de domaine, sa propre demande de double authentification (voir l'article dédié), et tout validait sans rien remarquer d'anormal. Sauf que "l'appareil" qu'elle autorisait ainsi était celui de l'attaquant.
Même une passkey (voir l'article sur les passkeys) ne protège pas ici : elle vérifie que le site est bien le vrai, et il l'est. Le problème n'est pas l'endroit où la victime se connecte, mais ce qu'elle accepte d'autoriser.
Pourquoi changer le mot de passe ne suffit pas
Une connexion par code d'appareil ne donne pas un mot de passe à l'attaquant, mais des jetons d'accès : de petites clés numériques qui prouvent qu'une connexion a déjà été validée, et dont certaines peuvent rester utilisables des semaines ou des mois. Microsoft le souligne explicitement : l'accès pouvait persister même après un changement de mot de passe, tant que les sessions et les jetons associés n'étaient pas révoqués eux aussi. C'est le même piège que dans la brèche Klue, où un jeton oublié depuis 2022 avait suffi à toucher 200 entreprises.
Un assistant IA pour trouver l'argent
Une fois dans la boîte mail, EvilTokens proposait à ses clients un assistant conversationnel, avec des requêtes toutes prêtes : retrouver les discussions de virements bancaires, localiser les factures de fournisseurs, identifier les personnes qui gèrent les paiements dans l'organisation, et déterminer qui usurper pour être le plus crédible. L'objectif final n'était pas l'email en lui-même, mais la fraude qui pouvait en découler : un faux changement de coordonnées bancaires envoyé depuis la vraie boîte d'un fournisseur ou d'un collègue, au moment exact où un paiement était attendu. Une application directe des techniques décrites dans l'article sur l'ingénierie sociale, rendue beaucoup plus rapide par l'automatisation.
Ce qu'il faut en retenir
- Ne jamais saisir sur une page de connexion un code reçu de quelqu'un d'autre : un code d'appareil n'a de sens que si l'on vient soi-même de lancer la connexion sur une télévision, une console ou un écran que l'on a devant soi
- Vérifier toute demande de changement de coordonnées bancaires ou de paiement inhabituel par un second canal fiable, comme un appel à un numéro déjà connu, c'est la recommandation de Microsoft elle-même
- Pour les organisations : désactiver la connexion par code d'appareil là où elle ne sert à rien, et après une compromission, révoquer toutes les sessions actives plutôt que de se contenter de réinitialiser le mot de passe
EvilTokens n'a pas cassé la double authentification. Il a fait en sorte que ses victimes la valident elles-mêmes, pour quelqu'un d'autre, sur la vraie page. Un rappel que les signaux de confiance qu'on apprend à vérifier (l'adresse, le cadenas, la demande de validation) disent où l'on se trouve, jamais à qui l'on donne réellement accès.