La brèche DentaQuest : 15 millions de dossiers médicaux, dont des numéros de sécurité sociale d'enfants
Lire la version audio
L'article sur le piratage d'Aura présentait le groupe ShinyHunters à propos d'une fuite de 900 000 dossiers. Quelques mois plus tôt, le même groupe revendiquait déjà la plus grande brèche de santé de l'année, chez DentaQuest, une assurance dentaire américaine, avec une échelle et une nature de données très différentes.
Ce qui s'est passé
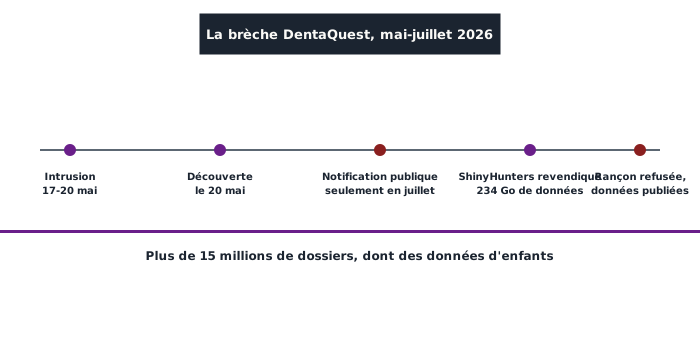
Des attaquants ont eu accès au réseau de DentaQuest, la deuxième plus grande assurance dentaire des États-Unis, entre le 17 et le 20 mai 2026, une intrusion découverte le 20 mai. L'entreprise n'a publié une notification publique qu'en juillet, sans préciser initialement le nombre de personnes concernées. Les estimations ultérieures ont fait état de plus de 15 millions de personnes touchées, certaines analyses évoquant même plus de 23 millions. Le groupe ShinyHunters a revendiqué l'attaque, affirmant avoir exfiltré environ 234 Go de données, publiées sur son site de fuite après l'échec des négociations de rançon.
Les données exposées, particulièrement sensibles
Les informations dérobées incluaient les noms, adresses, numéros de sécurité sociale, numéros d'adhérent, numéros Medicaid et Medicare, le nom des organismes d'assurance concernés, ainsi que des détails de diagnostic, de traitement et de facturation. Une donnée médicale ou un numéro d'identification national présente une gravité différente d'un simple mot de passe : contrairement à un mot de passe (voir l'article dédié), on ne peut pas "changer" un numéro de sécurité sociale ou un historique médical une fois qu'il a fuité, ce qui rend ce type de donnée durablement exploitable pour une usurpation d'identité ou une fraude à l'assurance, bien après la découverte initiale de la brèche.
Le détail le plus alarmant : des numéros de sécurité sociale d'enfants
Des chercheurs ayant analysé les données publiées ont identifié un dossier contenant plus de 1,7 million de numéros de sécurité sociale, dont une grande partie semble appartenir à des enfants. Ce détail rend la brèche particulièrement grave pour une raison précise : le numéro de sécurité sociale d'un enfant n'est presque jamais utilisé ni vérifié avant de nombreuses années, ce qui signifie qu'une usurpation commise avec ce numéro peut rester totalement invisible pendant des années, jusqu'à ce que cet enfant devenu adulte tente d'ouvrir son premier compte bancaire ou sa première ligne de crédit, et découvre qu'un historique frauduleux existe déjà à son nom. C'est une forme de vol d'identité particulièrement difficile à détecter tôt, précisément parce que la victime elle-même ignore pendant longtemps que son identité a déjà été utilisée.
Le même groupe que la brèche Aura
Que ShinyHunters revendique à la fois cette brèche et celle d'Aura, quelques mois plus tard, illustre un phénomène déjà entraperçu avec la brèche Klue : un nombre restreint de groupes cybercriminels organisés se cache derrière une part disproportionnée des grandes brèches qui font la une, avec toujours le même schéma répété, intrusion, exfiltration, demande de rançon, puis publication en cas de refus. Reconnaître ce schéma aide à comprendre que ces incidents ne sont pas des événements isolés et imprévisibles, mais l'activité répétée d'un nombre limité d'acteurs identifiés, qui changent simplement de cible.
Ce que ça change, concrètement
Pour les personnes directement concernées, DentaQuest a proposé 24 mois de surveillance de crédit et d'assistance contre l'usurpation d'identité, une réponse désormais standard après ce type d'incident, mais qui ne couvre qu'une fenêtre limitée face à un numéro d'identification qui reste valide toute une vie. Pour les parents en particulier, cet incident rappelle qu'un enfant peut être victime d'une usurpation d'identité bien avant d'avoir lui-même la moindre activité financière, une surveillance qui mérite d'être envisagée bien plus tôt qu'on ne le pense naturellement, plutôt que seulement au moment où ce jeune adulte ouvre son premier compte.