Des pirates liés à l'Iran ont pris le contrôle de systèmes d'eau américains, juste en changeant un mot de passe
Lire la version audio
L'article sur le pare-feu prévenait déjà qu'ouvrir un port revient à percer un trou permanent dans la première ligne de défense d'un réseau. Une campagne d'attaques révélée en 2026 contre des systèmes d'eau américains montre ce que ce conseil, généralement donné pour un particulier, peut coûter à l'échelle d'une infrastructure critique entière.
Ce qui s'est passé
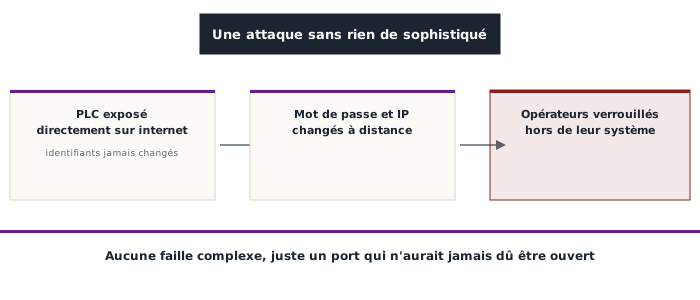
Le FBI et l'agence américaine de cybersécurité CISA ont averti à plusieurs reprises en 2026 d'une campagne d'attaques visant des automates industriels (PLC, pour programmable logic controller) utilisés dans le secteur de l'eau et de l'énergie aux États-Unis, attribuée à des acteurs liés à l'Iran. Les attaques se sont nettement intensifiées à partir de juillet 2026 : les autorités du Minnesota ont rapporté qu'environ 30 systèmes d'eau de l'État avaient été ciblés entre le 26 et le 27 juillet. Les équipements touchés incluent des automates de plusieurs grandes marques industrielles, notamment Rockwell Automation, Schneider Electric et Siemens.
Ce qu'est un PLC, et pourquoi il ne devrait jamais être exposé directement à internet
Un automate industriel, contrairement à un serveur web classique, contrôle directement un processus physique réel, ici l'ouverture de vannes, le fonctionnement de pompes, le traitement effectif de l'eau. Une partie de ces équipements avait été connectée directement à internet, souvent pour permettre une gestion à distance pratique, exactement le type d'exposition déjà déconseillé dans l'article sur le pare-feu : "ne jamais ouvrir un port sans savoir précisément quel service l'utilise, et le refermer dès qu'il n'est plus nécessaire". Un automate industriel accessible depuis n'importe où sur internet devient, comme n'importe quel service exposé de cette façon, directement scannable par des outils automatisés qui parcourent en permanence des plages entières d'adresses à la recherche de ce type de cible.
L'attaque elle-même : rien de sophistiqué
Une fois l'accès obtenu, souvent via des identifiants restés à leur valeur par défaut, jamais changés depuis l'installation de l'équipement (voir l'article sur les mots de passe), les attaquants ont modifié à distance le mot de passe de l'automate ainsi que son adresse IP, verrouillant ainsi les opérateurs légitimes hors de leur propre système. Aucune faille technique complexe n'a été nécessaire pour parvenir à ce résultat : l'essentiel du travail avait déjà été fait, bien avant l'attaque, par l'exposition directe de l'équipement à internet.
Le rôle de l'intelligence artificielle dans cette campagne
Les autorités américaines ont indiqué que les attaquants utilisaient l'intelligence artificielle pour générer automatiquement des scripts d'exploitation à partir d'informations publiques disponibles sur les modèles d'automates ciblés. Ce détail illustre bien la distinction posée dans l'article sur les algorithmes : l'intelligence artificielle n'a rien cassé de nouveau ici, elle a simplement accéléré et rendu plus accessible une technique d'attaque déjà connue, en abaissant la barrière de compétence technique nécessaire pour l'exploiter à grande échelle.
Pourquoi ça compte au-delà de l'informatique
Contrairement à la plupart des incidents déjà couverts sur ce site, une fuite de données ou un vol de cryptomonnaie, cette campagne touche directement un processus physique réel. Un opérateur verrouillé hors de son propre système de traitement d'eau ne fait pas face à un simple problème informatique abstrait : il perd, au moins temporairement, sa capacité à surveiller et ajuster un processus dont dépend directement la sécurité sanitaire de la population desservie.
Ce que ça change, concrètement
Cette campagne confirme, à l'échelle d'une infrastructure critique entière, une règle déjà énoncée plusieurs fois sur ce site pour un usage individuel : ne jamais exposer directement un service à internet sans en comprendre précisément les conséquences, et ne jamais laisser un identifiant par défaut inchangé sur un équipement, aussi spécialisé et éloigné du grand public soit-il. La recommandation officielle des autorités américaines suite à cette campagne reste d'ailleurs d'une simplicité frappante : retirer purement et simplement ces automates industriels d'un accès direct depuis internet, la même logique de fond que celle déjà recommandée ici, appliquée à un tout autre niveau d'enjeu.