Les sauvegardes, la meilleure protection contre un ransomware
Lire la version audio
L'article sur les malwares mentionnait la sauvegarde comme la meilleure protection contre un ransomware, sans s'y attarder. C'est pourtant la seule protection qui reste efficace une fois que tout le reste a échoué, à condition d'être faite correctement.
Pourquoi une sauvegarde locale seule ne suffit pas
Un disque de sauvegarde externe branché en permanence sur le même ordinateur, ou accessible depuis le même réseau, ne protège pas contre un ransomware : ce type de malware chiffre généralement tout ce qu'il peut atteindre, y compris les disques de sauvegarde connectés au moment de l'infection. Une sauvegarde compromise en même temps que l'original ne sert plus à rien au moment où elle devient nécessaire.
La règle 3-2-1, le standard de l'industrie
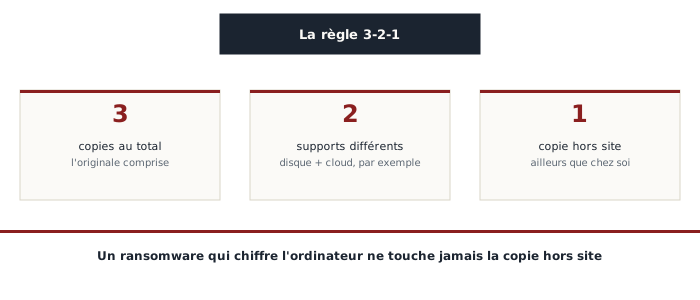
La règle 3-2-1, largement recommandée dans l'industrie, tient en trois chiffres simples : conserver au moins trois copies des données (l'originale et deux sauvegardes), sur deux types de supports différents (par exemple un disque externe et un espace de stockage cloud), dont au moins une copie hors site, physiquement ailleurs que chez soi. Cette dernière condition protège aussi contre un incendie, un vol, ou tout sinistre qui toucherait le lieu où se trouvent l'ordinateur et sa sauvegarde locale en même temps.
La sauvegarde hors ligne ou immuable, la vraie protection contre un ransomware
Face à un ransomware spécifiquement, la protection la plus fiable reste une copie totalement déconnectée du réseau au moment de l'infection, un disque externe débranché après chaque sauvegarde par exemple, puisqu'un fichier qu'un ransomware ne peut techniquement pas atteindre ne peut pas être chiffré. Une alternative de plus en plus proposée par les services cloud sérieux est la sauvegarde immuable : une copie qui ne peut être ni modifiée ni supprimée pendant une durée fixée à l'avance, même par un compte administrateur compromis, une protection pensée précisément contre les ransomwares modernes qui cherchent activement à supprimer les sauvegardes disponibles avant de chiffrer le reste.
Tester une restauration, pas seulement sauvegarder
Une sauvegarde qui n'a jamais été testée en restauration reste une hypothèse, pas une garantie. Un fichier corrompu, un format devenu incompatible, ou une sauvegarde silencieusement interrompue depuis des mois peuvent rendre une sauvegarde inutilisable sans que personne ne s'en aperçoive avant le moment où elle devient réellement nécessaire. Restaurer, au moins une fois de temps en temps, un fichier de test depuis chaque sauvegarde active reste le seul moyen de vérifier qu'elle fonctionne réellement le jour où elle doit servir pour de vrai.
Ce qu'il faut sauvegarder en priorité
- Les documents et fichiers qui n'existent nulle part ailleurs, photos personnelles, documents administratifs, travaux professionnels
- Les bases de données ou fichiers de configuration d'un projet en cours, souvent oubliés au profit des seuls documents visibles
- Tout ce dont la perte serait irréversible, plutôt que tout l'ordinateur sans distinction, une sauvegarde plus ciblée restant plus facile à maintenir et à vérifier régulièrement
Une sauvegarde correctement faite transforme un ransomware, potentiellement dévastateur, en simple contrariété : réinstaller un système et restaurer les fichiers plutôt que de payer une rançon sans aucune garantie de récupération, ni aucune garantie que les données volées ne seront pas quand même publiées.