VeraCrypt : chiffrer un disque, et l'option du volume caché que personne ne peut prouver
Lire la version audio
Chiffrer un fichier ou un disque entier protège son contenu si l'appareil est perdu ou volé. VeraCrypt, un outil gratuit et open source, va un cran plus loin qu'un simple chiffrement : il permet de cacher l'existence même d'une partie des données, d'une façon qu'aucune analyse technique ne peut prouver sans le bon mot de passe.
Ce que VeraCrypt chiffre concrètement
VeraCrypt peut chiffrer de deux façons différentes : créer un fichier conteneur, qui se comporte comme un disque virtuel chiffré une fois ouvert avec le bon mot de passe, ou chiffrer directement une partition ou un disque entier, système d'exploitation compris. Le contenu reste totalement illisible sans le mot de passe, exactement comme un coffre-fort numérique qui ne s'ouvre qu'avec la bonne combinaison.
L'héritage de TrueCrypt, et pourquoi l'audit compte
VeraCrypt est né en 2013 comme une évolution directe de TrueCrypt, un logiciel de chiffrement très utilisé dont les développeurs ont brusquement cessé toute activité en 2014, avec un message énigmatique affirmant que le logiciel n'était "plus sûr", sans jamais donner d'explication claire. Cet arrêt soudain et mystérieux a soulevé beaucoup de questions dans la communauté de la sécurité. Un audit indépendant mené peu après par l'Open Crypto Audit Project, financé collectivement pour l'occasion, n'a trouvé aucune porte dérobée ni faille majeure dans le code d'origine, rassurant sur la fiabilité du principe technique tout en laissant la raison de l'arrêt du projet initial toujours mal expliquée. VeraCrypt a repris ce code audité et l'a fait évoluer depuis, avec son propre code également publié en open source, la même logique de vérifiabilité indépendante déjà rencontrée avec Bitwarden ou Signal.
Le volume caché, la déniabilité plausible
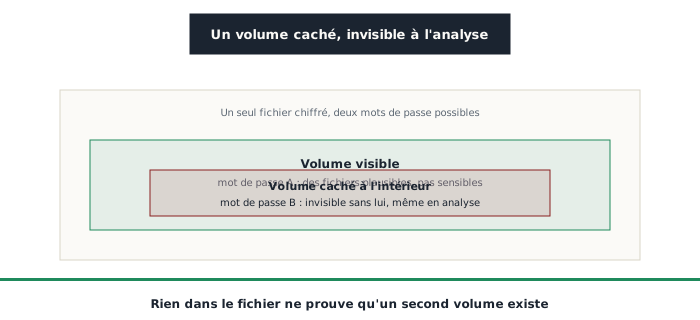
La fonctionnalité la plus singulière de VeraCrypt reste le volume caché. Un même fichier chiffré peut contenir deux volumes distincts, chacun ouvert par un mot de passe différent : un volume visible, ouvert avec le premier mot de passe, contenant des fichiers plausibles mais sans grande importance, et un volume caché, dissimulé dans l'espace libre du premier, accessible uniquement avec un second mot de passe totalement différent. Puisque des données chiffrées ressemblent, statistiquement, à des données aléatoires, rien dans l'espace libre du volume visible ne permet de prouver qu'un second volume caché y existe réellement. Face à une personne contrainte de révéler un mot de passe, communiquer celui du volume visible reste crédible sans jamais révéler l'existence du volume caché, un concept appelé déniabilité plausible.
Une protection qui demande de la discipline, pas juste un réglage
Cette protection reste fragile si elle est mal utilisée. Modifier ou ajouter des fichiers dans le volume visible après la création du volume caché, sans prendre de précaution particulière, risque d'écraser une partie de l'espace où se trouve le volume caché, ou de laisser des traces indirectes (dates de modification, espace utilisé) qui éveilleraient les soupçons d'une analyse suffisamment poussée. Activer un volume caché ne suffit pas : ça demande une discipline d'usage constante pour que la protection reste réellement fiable dans la durée, pas seulement au moment de sa création.
Points de vigilance
- Les systèmes d'exploitation modernes proposent déjà un chiffrement de disque intégré (BitLocker sur Windows, FileVault sur macOS) : VeraCrypt reste néanmoins préféré par certains précisément parce que son code est ouvert et vérifiable indépendamment, contrairement à ces solutions propriétaires
- Un mot de passe oublié rend les données définitivement inaccessibles, sans aucun recours possible, ni chez VeraCrypt ni ailleurs
- Le cadre légal autour de l'obligation de révéler un mot de passe de chiffrement varie fortement d'un pays à l'autre, un point à connaître avant de compter sur la déniabilité plausible dans un contexte précis
Pour qui
VeraCrypt s'adresse à quiconque veut chiffrer un disque ou un fichier sensible avec un outil dont le code a été audité indépendamment, plutôt que de faire confiance à une solution propriétaire fermée. Le volume caché reste une fonctionnalité avancée, utile dans des contextes précis où l'existence même d'une donnée doit rester déniable, pas un réglage à activer par défaut sans en comprendre pleinement les exigences d'usage.