L'opération Saffron : comment un VPN utilisé par 25 groupes de ransomware a été démantelé
Lire la version audio
L'article sur les VPN rappelait qu'utiliser un VPN déplace la confiance vers son fournisseur, sans l'éliminer. L'opération Saffron, menée en mai 2026, montre ce qui arrive quand cette confiance est placée dans un fournisseur construit dès le départ pour servir des criminels plutôt que pour protéger une vie privée légitime.
Ce qui s'est passé
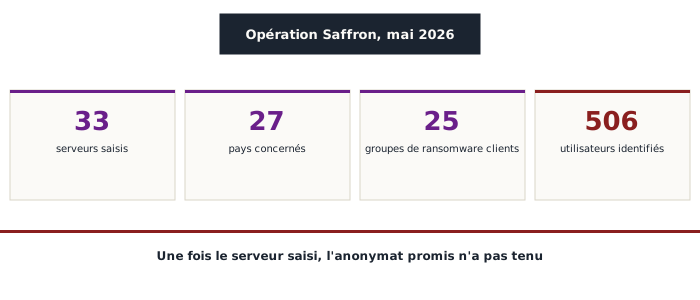
Les 19 et 20 mai 2026, une opération internationale menée par les autorités françaises et néerlandaises, avec le soutien d'Europol et d'Eurojust, a démantelé First VPN, un service actif depuis 2014. Les autorités ont saisi 33 serveurs répartis dans 27 pays, fait tomber plusieurs domaines associés, y compris des adresses .onion accessibles via Tor (voir l'article dédié), et arrêté l'administrateur du service en Ukraine. Au moins 25 groupes de ransomware, dont Avaddon et Phobos, comptaient parmi les utilisateurs identifiés de ce service.
Un "VPN à toute épreuve", conçu spécifiquement pour la criminalité
First VPN n'était pas un fournisseur de VPN grand public ayant accidentellement attiré une clientèle criminelle : ce type de service, parfois appelé hébergement "à toute épreuve" (bulletproof), est construit et commercialisé spécifiquement pour ignorer les signalements d'abus et résister aux pressions légales, avec pour clientèle visée des groupes criminels organisés plutôt que des particuliers soucieux de leur vie privée. C'est une différence de nature, pas seulement de degré, avec un fournisseur comme Mullvad, dont la coopération lors d'une perquisition réelle en 2023 avait justement montré l'inverse : rien à cacher, faute d'avoir jamais collecté la donnée demandée.
Pourquoi ça ne remet pas en cause les VPN légitimes
Cet incident ne remet en rien en cause l'utilité d'un VPN pour un usage légitime, déjà expliquée dans l'article dédié : il illustre plutôt à quel point le choix du fournisseur, déjà présenté comme déterminant, l'est réellement. Les mêmes signaux déjà recommandés pour distinguer un fournisseur sérieux, des audits indépendants publiés, une politique de non-collecte de données vérifiable, un historique transparent face à une vraie demande judiciaire, sont précisément ce qui manquait totalement à First VPN.
Ce que révèle le fait d'avoir pu "lire le trafic"
Le détail le plus révélateur de cette opération tient à sa conséquence technique : une fois les serveurs saisis, les autorités ont pu identifier 506 utilisateurs du service. Un vrai fournisseur VPN sans journalisation, comme Mullvad le revendique et comme un audit indépendant peut le vérifier, ne conserve techniquement rien à saisir dans ce genre de situation. Que la saisie des serveurs de First VPN ait permis d'identifier autant d'utilisateurs suggère que la promesse d'anonymat de ce service n'était, elle non plus, pas davantage qu'un argument commercial, sans l'architecture technique réelle pour la soutenir une fois mise à l'épreuve.
Ce que ça change, concrètement
Cette opération confirme, par l'exemple inverse, la même leçon déjà tirée de l'incident Mullvad : la promesse d'un VPN ne vaut que ce que vaut l'architecture technique réelle derrière elle, jamais le seul discours commercial affiché sur une page de vente. Un fournisseur qui ne peut pas prouver, par un audit indépendant ou par un cas réel mis à l'épreuve, qu'il ne collecte effectivement rien, ne mérite pas davantage de confiance qu'un service dont l'objectif était, dès le départ, tout autre que la protection de la vie privée de ses utilisateurs.