Le piratage de Drift Protocol : des mois de confiance construite, 12 minutes pour tout vider
Lire la version audio
L'article sur l'ingénierie sociale décrivait le pretexting comme la construction d'un scénario crédible avant de passer à l'action. Le piratage de Drift Protocol, une plateforme d'échange décentralisée sur la blockchain Solana, montre à quoi ressemble ce même principe appliqué avec les ressources et la patience d'un État plutôt que d'un individu.
Ce qui s'est passé
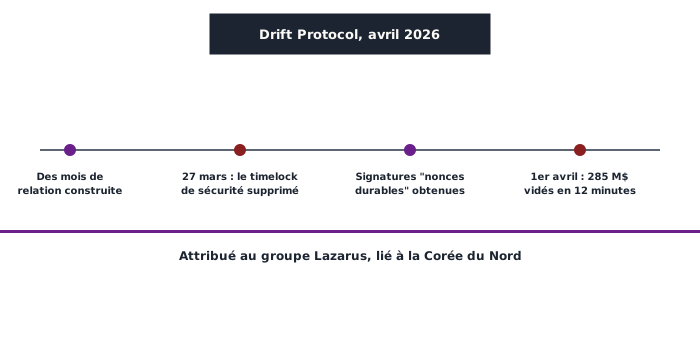
Le 1er avril 2026, des attaquants ont vidé environ 285 millions de dollars de Drift Protocol en seulement 12 minutes. Plusieurs entreprises de sécurité blockchain, dont Elliptic et TRM Labs, ont attribué cette attaque à des acteurs liés à la Corée du Nord, notamment le groupe Lazarus, en s'appuyant sur la traçabilité des fonds volés vers Tornado Cash, un horodatage de déploiement correspondant au fuseau horaire de Pyongyang, et une méthode d'approche par ingénierie sociale déjà observée lors du piratage du pont Ronin en 2022, également attribué au même groupe.
Des mois de relation construite avant la moindre action technique
Contrairement à la plupart des piratages DeFi qui exploitent directement une faille de code, cette attaque a commencé bien avant toute intervention technique : des individus se sont fait passer pour des développeurs légitimes et des partenaires institutionnels, construisant une relation de confiance réelle avec l'équipe de Drift Protocol pendant plusieurs mois. Au moment où la partie technique de l'attaque a démarré, les attaquants avaient déjà gagné la confiance des personnes chargées, précisément, de protéger les fonds du protocole.
L'erreur de gouvernance qui a tout permis : la suppression du timelock
Le 27 mars 2026, quelques jours seulement avant l'attaque, Drift Protocol a migré son conseil de sécurité (Security Council) vers un nouveau seuil de signature et a supprimé son timelock. Un timelock impose normalement un délai, souvent de 24 à 72 heures, entre l'approbation d'une action administrative sensible et son exécution réelle, un délai qui laisse à une équipe le temps de repérer et de bloquer une action suspecte avant qu'elle ne prenne effet. Cette suppression, motivée par la volonté de rendre certaines opérations plus rapides, a effacé d'un coup le seul filet de sécurité qui aurait pu ralentir l'attaquant une fois les signatures obtenues.
Les nonces durables, un outil légitime détourné
Les attaquants ont convaincu plusieurs signataires légitimes du protocole de signer des transactions présentées comme routinières, en utilisant une fonctionnalité légitime de Solana appelée "nonces durables", qui permet de préparer une transaction signée à l'avance et de l'exécuter plus tard, au moment choisi. Ces signatures, une fois obtenues sous un prétexte anodin, sont devenues des autorisations prêtes à l'emploi, conservées en réserve par les attaquants jusqu'au moment qu'ils ont eux-mêmes choisi pour les activer.
L'exécution : 12 minutes après des mois de préparation
Le 1er avril, les attaquants ont activé ces transactions préparées à l'avance, inscrit un jeton frauduleux comme garantie valide sur le protocole, relevé les limites de retrait, puis déposé une quantité massive de ce jeton sans valeur réelle en garantie, contre laquelle le moteur de risque du protocole a émis de véritables actifs en échange. L'ensemble de cette séquence, minutieusement préparée pendant des mois, s'est déroulé en seulement 12 minutes une fois déclenchée.
Pourquoi ça ressemble à l'ingénierie sociale, à une tout autre échelle
Le principe reste identique à celui décrit dans l'article sur l'ingénierie sociale : construire une confiance crédible avant de l'exploiter, plutôt que de forcer une porte technique directement. La seule vraie différence tient à l'échelle et à la patience déployées, des mois de préparation méthodique plutôt qu'un simple appel téléphonique, des ressources dignes d'un État plutôt que d'un individu isolé. Le résultat final reste le même schéma : ce n'est pas un code qui a été trompé, ce sont des personnes.
Ce que ça change, concrètement
Pour un projet DeFi ou une DAO (voir l'article dédié), cet incident illustre un risque de gouvernance direct : un mécanisme de sécurité comme un timelock existe précisément pour créer une fenêtre de réaction humaine, et le supprimer pour gagner en rapidité élimine du même geste la dernière ligne de défense contre ce type précis d'attaque. Pour tout le reste, la leçon rejoint directement celle déjà tirée ailleurs sur ce site : gagner la confiance de quelqu'un dans la durée reste l'un des vecteurs d'attaque les plus efficaces et les plus difficiles à détecter qui existent, quelle que soit l'échelle de ce qui est visé.