Qu'est-ce qu'une API, et pourquoi ce mot est partout
Lire la version audio
Le mot API revient constamment dans la description technique d'une application, sans être expliqué la plupart du temps. Pourtant, une grande partie de ce qu'une application fait au quotidien repose entièrement sur ce mécanisme, resté invisible pour la personne qui l'utilise.
L'analogie du serveur au restaurant
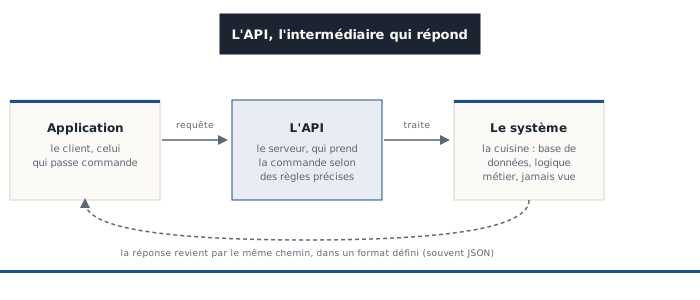
Une API (interface de programmation d'application) fonctionne un peu comme un serveur dans un restaurant. Le client ne va jamais lui-même en cuisine préparer son plat : il passe commande auprès du serveur, selon un menu précis et des formulations comprises des deux côtés, et le serveur revient ensuite avec le plat demandé, sans que le client ait eu besoin de savoir comment il a été préparé. Une API joue exactement ce rôle entre deux logiciels : une application envoie une demande selon un format précis et documenté à l'avance, et reçoit une réponse, sans jamais avoir eu besoin d'accéder directement au système qui a traité cette demande en coulisses.
C'est ce mécanisme qui permet à une application météo d'afficher les prévisions sans avoir elle-même de satellites, ou à un site de commerce d'accepter un paiement par carte sans avoir à gérer lui-même les relations avec les banques : ces applications interrogent l'API d'un autre service, spécialisé dans cette tâche précise, plutôt que de tout reconstruire de zéro.
Ce qu'une requête contient concrètement
Une requête envoyée à une API cible une adresse précise (l'endpoint), accompagnée d'une action (récupérer une information, en envoyer une nouvelle, la modifier, la supprimer) et parfois de données supplémentaires nécessaires à la demande. La réponse revient généralement dans un format structuré, le plus souvent JSON aujourd'hui, un texte organisé en une suite de couples clé-valeur facile à interpréter automatiquement par n'importe quel programme, quel que soit le langage de programmation utilisé de chaque côté.
La clé API, la carte d'accès qui identifie qui demande
La plupart des API sérieuses exigent une clé API, une chaîne de caractères unique qui accompagne chaque requête pour identifier qui la fait. Cette clé sert plusieurs objectifs à la fois : limiter l'usage à ceux qui y sont autorisés, facturer un service payant selon l'usage réel, ou simplement révoquer l'accès d'un utilisateur précis sans affecter tous les autres.
Une clé API mérite exactement la même prudence qu'un mot de passe (voir l'article dédié) : quiconque l'obtient peut agir comme si c'était l'application légitime elle-même, parfois avec des conséquences financières directes si le service facturé au volume de requêtes. Une clé API accidentellement publiée dans un dépôt de code public, une erreur étonnamment fréquente même chez des développeurs expérimentés, peut être retrouvée et utilisée par n'importe qui en quelques minutes, souvent bien avant que son propriétaire ne s'en rende compte.
Les limites de débit, pourquoi une API refuse parfois de répondre
La plupart des API imposent une limite de débit (rate limiting), un nombre maximal de requêtes autorisées sur une période donnée pour une même clé ou une même adresse. Cette limite protège le service contre une surcharge, volontaire ou accidentelle, et explique pourquoi une application peut occasionnellement afficher une erreur de type "trop de requêtes, réessayez plus tard", même quand tout fonctionne normalement par ailleurs.
Pourquoi la plupart des applications ne réinventent rien
Une application moderne combine généralement plusieurs API différentes plutôt que de tout construire elle-même : une pour les cartes, une pour le paiement, une pour l'envoi de notifications, une pour la connexion via un compte existant plutôt que de gérer ses propres mots de passe. Cette dépendance a un revers réel : quand l'une de ces API tombe en panne chez son fournisseur, toutes les applications qui s'appuient dessus peuvent être affectées en même temps, même si leur propre code n'a strictement aucun problème. Une seule panne, chez un fournisseur d'API suffisamment central, peut ainsi rendre indisponibles des dizaines de services apparemment sans lien entre eux.
Le lien avec la sécurité
L'article sur le piratage Instagram par chatbot décrit un incident qui illustre bien ce sujet, même s'il n'utilise pas le mot API directement : la faille venait d'une vérification manquante dans la logique d'un système automatisé qui traitait des demandes selon des règles précises, exactement le genre de mécanisme qu'une API met en œuvre en permanence. Une API mal sécurisée, qui n'exigerait pas de clé, ou qui appliquerait une vérification incorrecte sur les demandes reçues, ouvre une porte directement exploitable, sans qu'aucune personne n'ait eu besoin d'être trompée pour que ça fonctionne.
Comprendre ce qu'est une API aide à situer une grande partie de ce qui se passe réellement derrière une application, et pourquoi tant de services modernes dépendent les uns des autres, pour le meilleur comme pour le pire.